a16z:漏洞利用曾是瓶頸,AI 讓攻擊成本從數月降到數小時
a16z:漏洞利用曾是瓶頸,AI 讓攻擊成本從數月降到數小時
核心導語:a16z 研究指出,AI 讓從漏洞到可用 exploit 的成本從數週降至數小時,導致長尾系統面臨更大風險。
- 攻擊速度:8 月底一次行動在 4 小時內攻破首個真實受害者,26 秒內攻陷 11 家機構,累計 48 國 395 家機構被攻破,其中一半為學校。
AI 伴隨問答
針對這篇報導有疑問?可直接點選快捷問題或向 AI 追問背景脈絡與技術細節:
AI 讓漏洞利用從數週降至數小時,卻無法加速修補,長尾系統將更易被入侵,攻擊者可在更短時間內完成全域滲透。
a16z:News· Asaf Ezra·2026-11-05 23:01· 2 小時前精選AI 評分78
The Exploit Was the Bottleneck
AI 導讀
a16z 分析師撰文指出,2026 年 AI 智慧體已把從漏洞到可用 exploit 的成本從專業人員的數週壓縮到數小時,8 月底一次行動在 4 小時內攻破首個真實受害者,26 秒內攻陷 11 個組織,累計 48 國 395 個機構被攻破,其中一半是學校。
推薦理由
文章用 23 年漏洞利用資料和 2026 年多起真實事件,論證 AI 把攻擊成本壓到小時級而補丁節奏未變,影響將集中在無法快速更新的長尾系統。

8月的最後一天,一名操作員把幾百個AI智慧體指向了一臺列印管理伺服器,全球各地的學校和辦公室都在用這臺伺服器。這些智慧體搭建了一個測試實驗室,為4天前披露的2個漏洞編寫了利用程式,從一家網際網路掃描服務那裡拉取了一份目標清單,然後開始動手。從一個空的工作區到首次攻破真實受害者,用時不到4小時。第二天早上行動正式發起時,26秒內就有11家機構淪陷。等到GreyNoise統計完畢,48個國家的395家機構已被攻陷,其中一半是學校。幹這些活的模型是一個廉價的開源權重模型,並非美國實驗室的前沿模型。這些智慧體甚至無視了一份要求它們避開的28個國家名單。
7周後,PHP的兩個嚴重漏洞在補丁釋出前洩露。PHP是70%網站使用的語言。在漏洞披露前4天、修復釋出前12小時,攻擊嘗試就已經打到了亞馬遜用來誘捕攻擊者的誘餌伺服器上,3天內就出現了可用的shell。CJ Moses是亞馬遜的CISO,他寫道,AI“讓把補丁差異或安全公告變成可用利用程式的成本更低”,而且“7天或30天的SLA所假設的那段延遲已經不復存在”。
在我們公司內部,這些事件引發了一場爭論:一方認為,一個糟糕的十年開始了,智慧體能在數小時內利用每一個已公開的漏洞,攻擊電網、供水系統和醫院,而這些地方的補丁往往要打上幾個月甚至幾年。另一方則覺得這場景似曾相識。2003年,Metasploit被指會讓每個業餘愛好者都武裝起來;2009年,Shodan被認為會暴露地球上每一臺工業控制器和物聯網裝置。這兩者都沒有終結網際網路。
我們的結論是這樣的
二十年來,攻擊性網路作戰的瓶頸一直是將漏洞轉化為可用利用程式所需的專業知識和時間。到了2025年和2026年,這項工作變得廉價而迅速,從數天、數月縮短到數分鐘、數小時。打補丁的速度並沒有變快,而且對世界上很大一部分系統,尤其是關鍵系統來說,也快不起來。
然而,這並不意味著一切加起來就是一場災難。我們認為電網不會就此陷入黑暗,網際網路也不會就此癱瘓。我們確實認為,這會導致類似2003年蠕蟲時代和2017年WannaCry那樣的疫情式爆發,受衝擊最重的是那些無法快速更新的系統,以及少數幾個單次入侵就價值數十億美元的目標。
利用程式是我們可以跨越23年進行衡量的部分,所以我們的資料從這裡開始。但一名熟練攻擊者的時間成本在每一步都很重要。偵察網路、讓利用程式適配特殊環境、在內網橫向移動、拿到報酬:每一步都需要人,而一個人花上幾天時間,只有面對能回本的目標才划算。這就是“小到不值得攻擊”的含義。小機構從未躲過大規模攻擊,但它們躲過了需要人工介入的攻擊,因為不值得任何人花時間。
AI正在降低上述每一步的成本,而不只是利用程式那一步。這就是為什麼今年秋天最大的兩起事件根本不需要任何新漏洞:超市制冷攻擊打的是那些早已不再獲得更新的控制器,其弱點已經公開了好幾個月;而Binance被盜案則是通過一名工程師的筆記型電腦得手的。
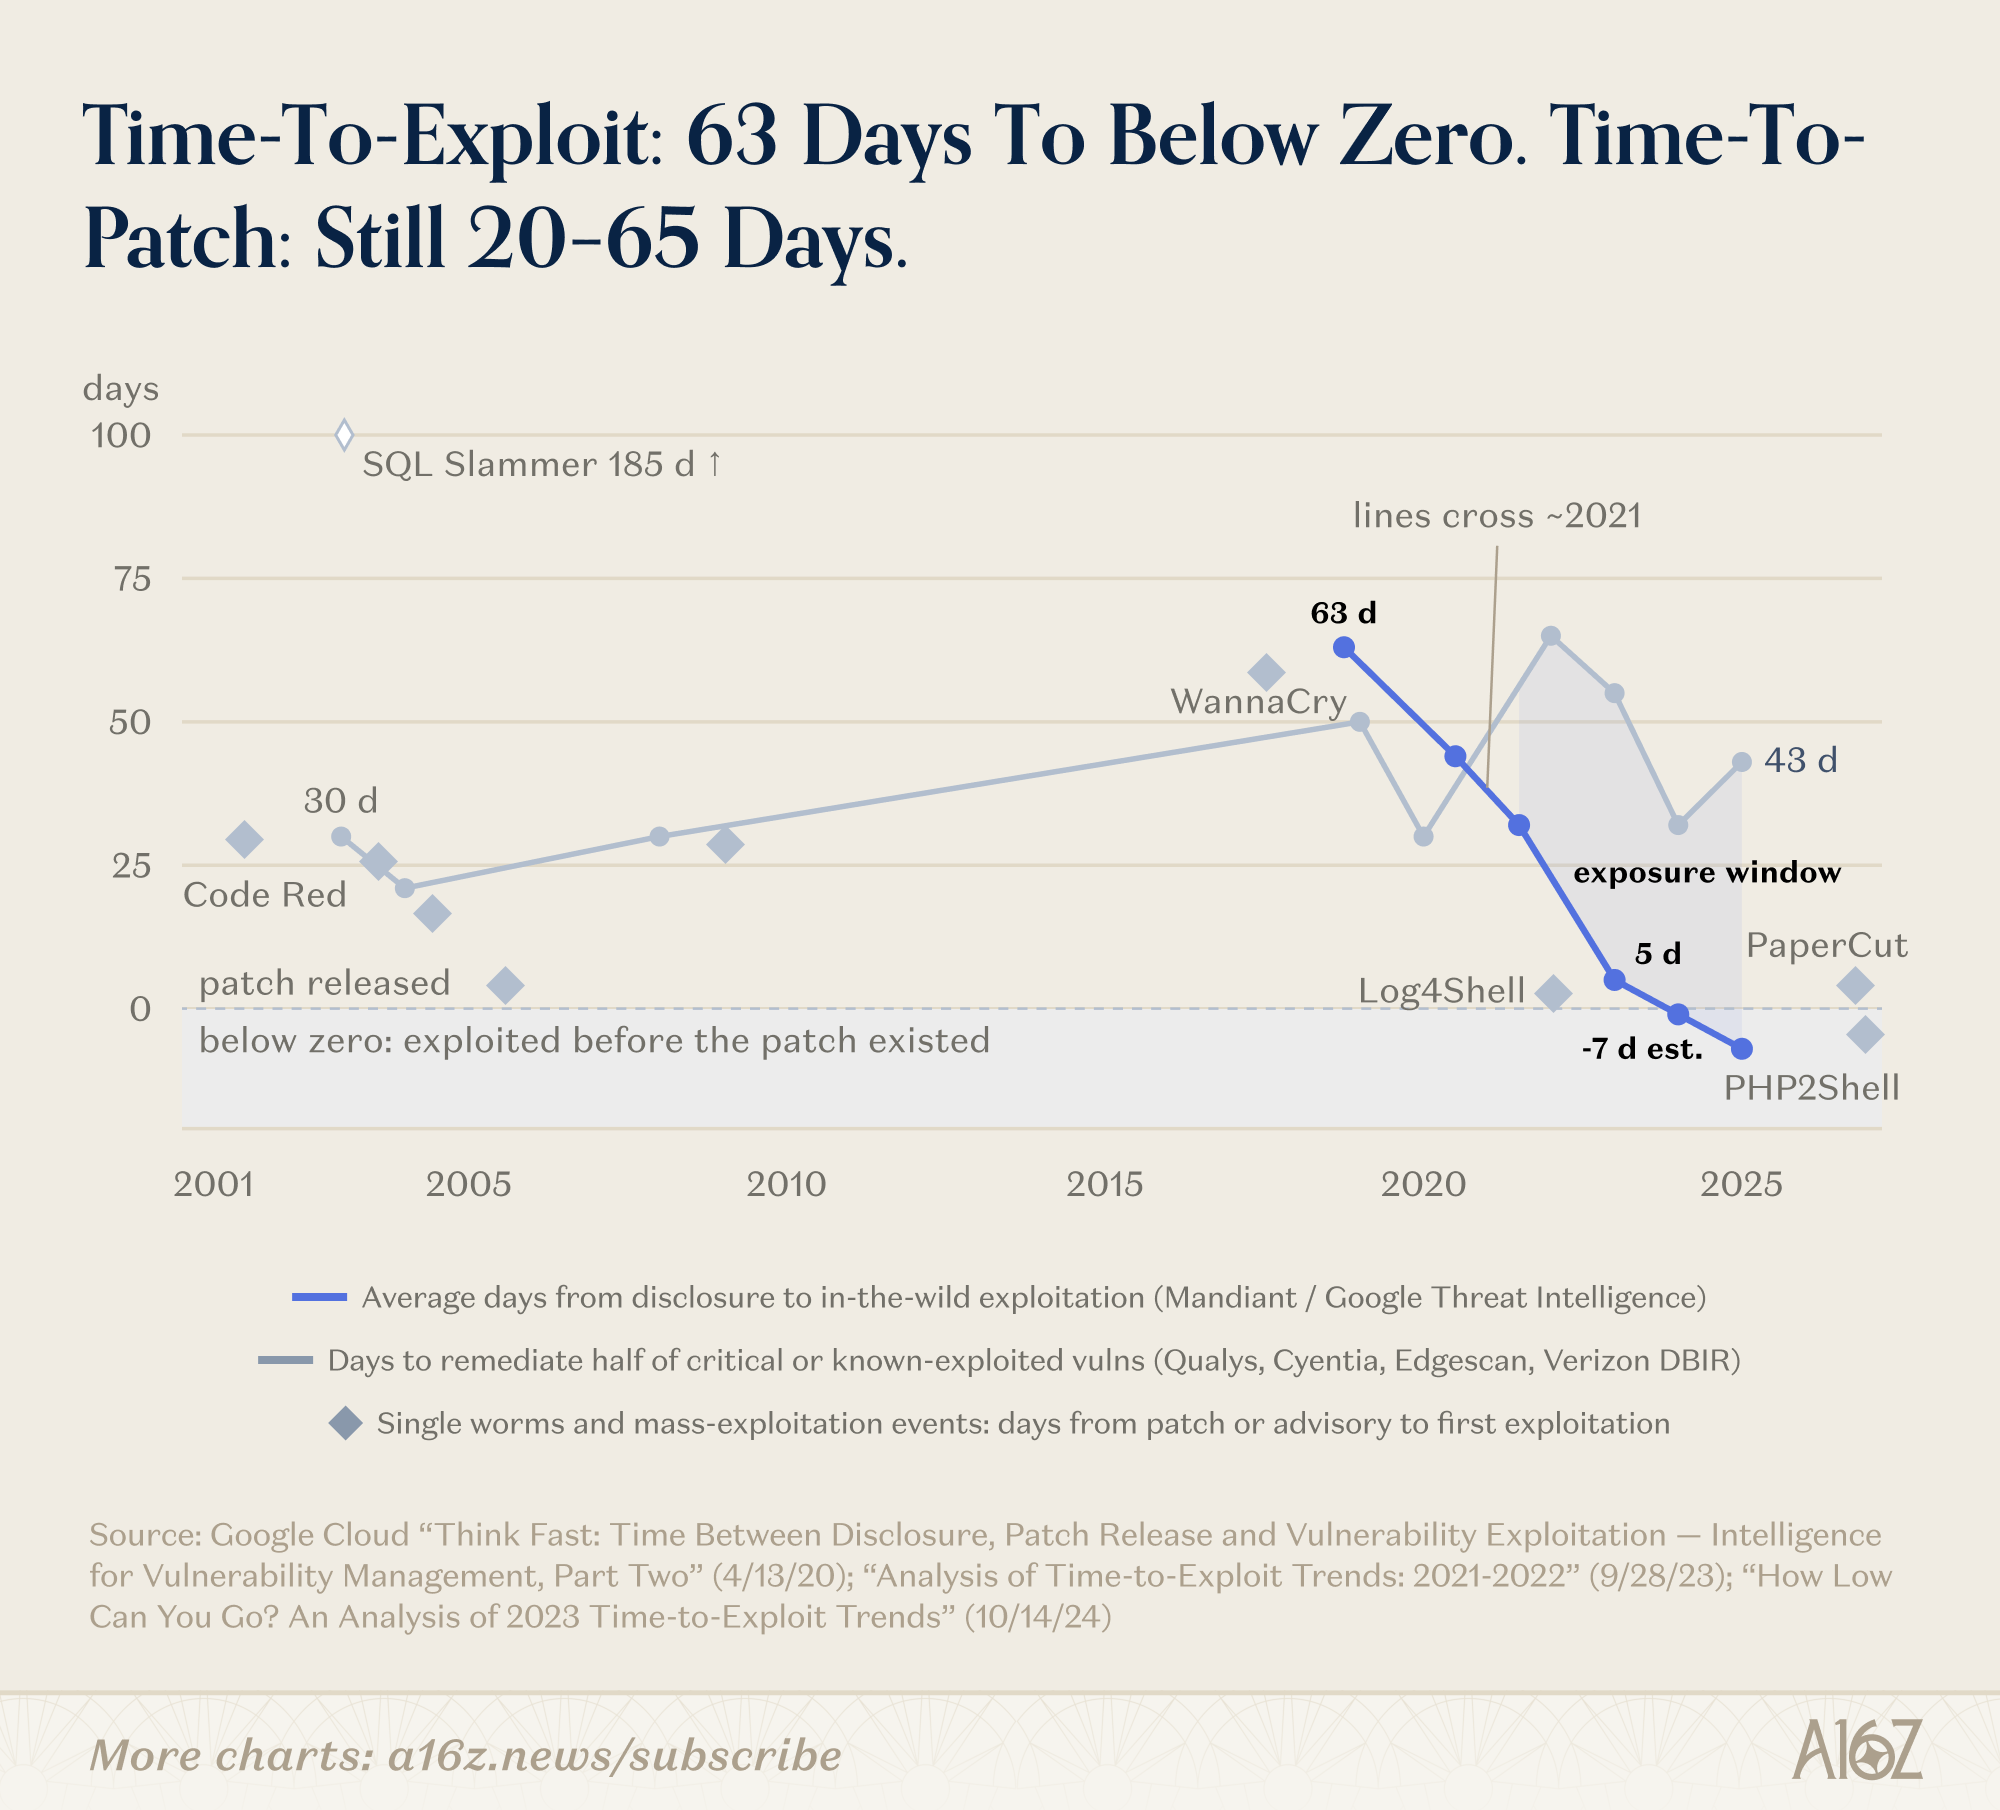
Mandiant 的資料顯示,從漏洞披露到遭受攻擊的平均時間從 2018-19 年的 63 天降至 2020-21 年的 44 天、2021-22 年的 32 天,2023 年僅為 5 天。到 2024 年,攻擊平均在披露前一天就已發生。到 2025 年,則提前到了七天。
有一點需要注意:這些曲線交叉發生在智慧體 AI 出現之前。專業攻擊者——主要是國家背景的組織和勒索軟體團伙——早就在補丁釋出前攻擊面向網際網路的裝置了。AI 改變的是誰能在這個視窗期內行動,以及已知漏洞(不只是零日漏洞)被武器化的速度有多快。
為什麼利用環節曾是瓶頸
漏洞利用程式是一種把程式碼或邏輯中的漏洞轉化為訪問許可權的程式。二十年來,編寫這樣一個程式成本高昂。RAND 2017 年對 200 多個零日漏洞的研究發現,專業人員編寫一個可用的利用程式所需時間中位數為 22 天。漏洞經紀人每個漏洞要支付數千到數百萬美元,而相關技能掌握在情報機構和少數資金充裕的犯罪團伙手中。
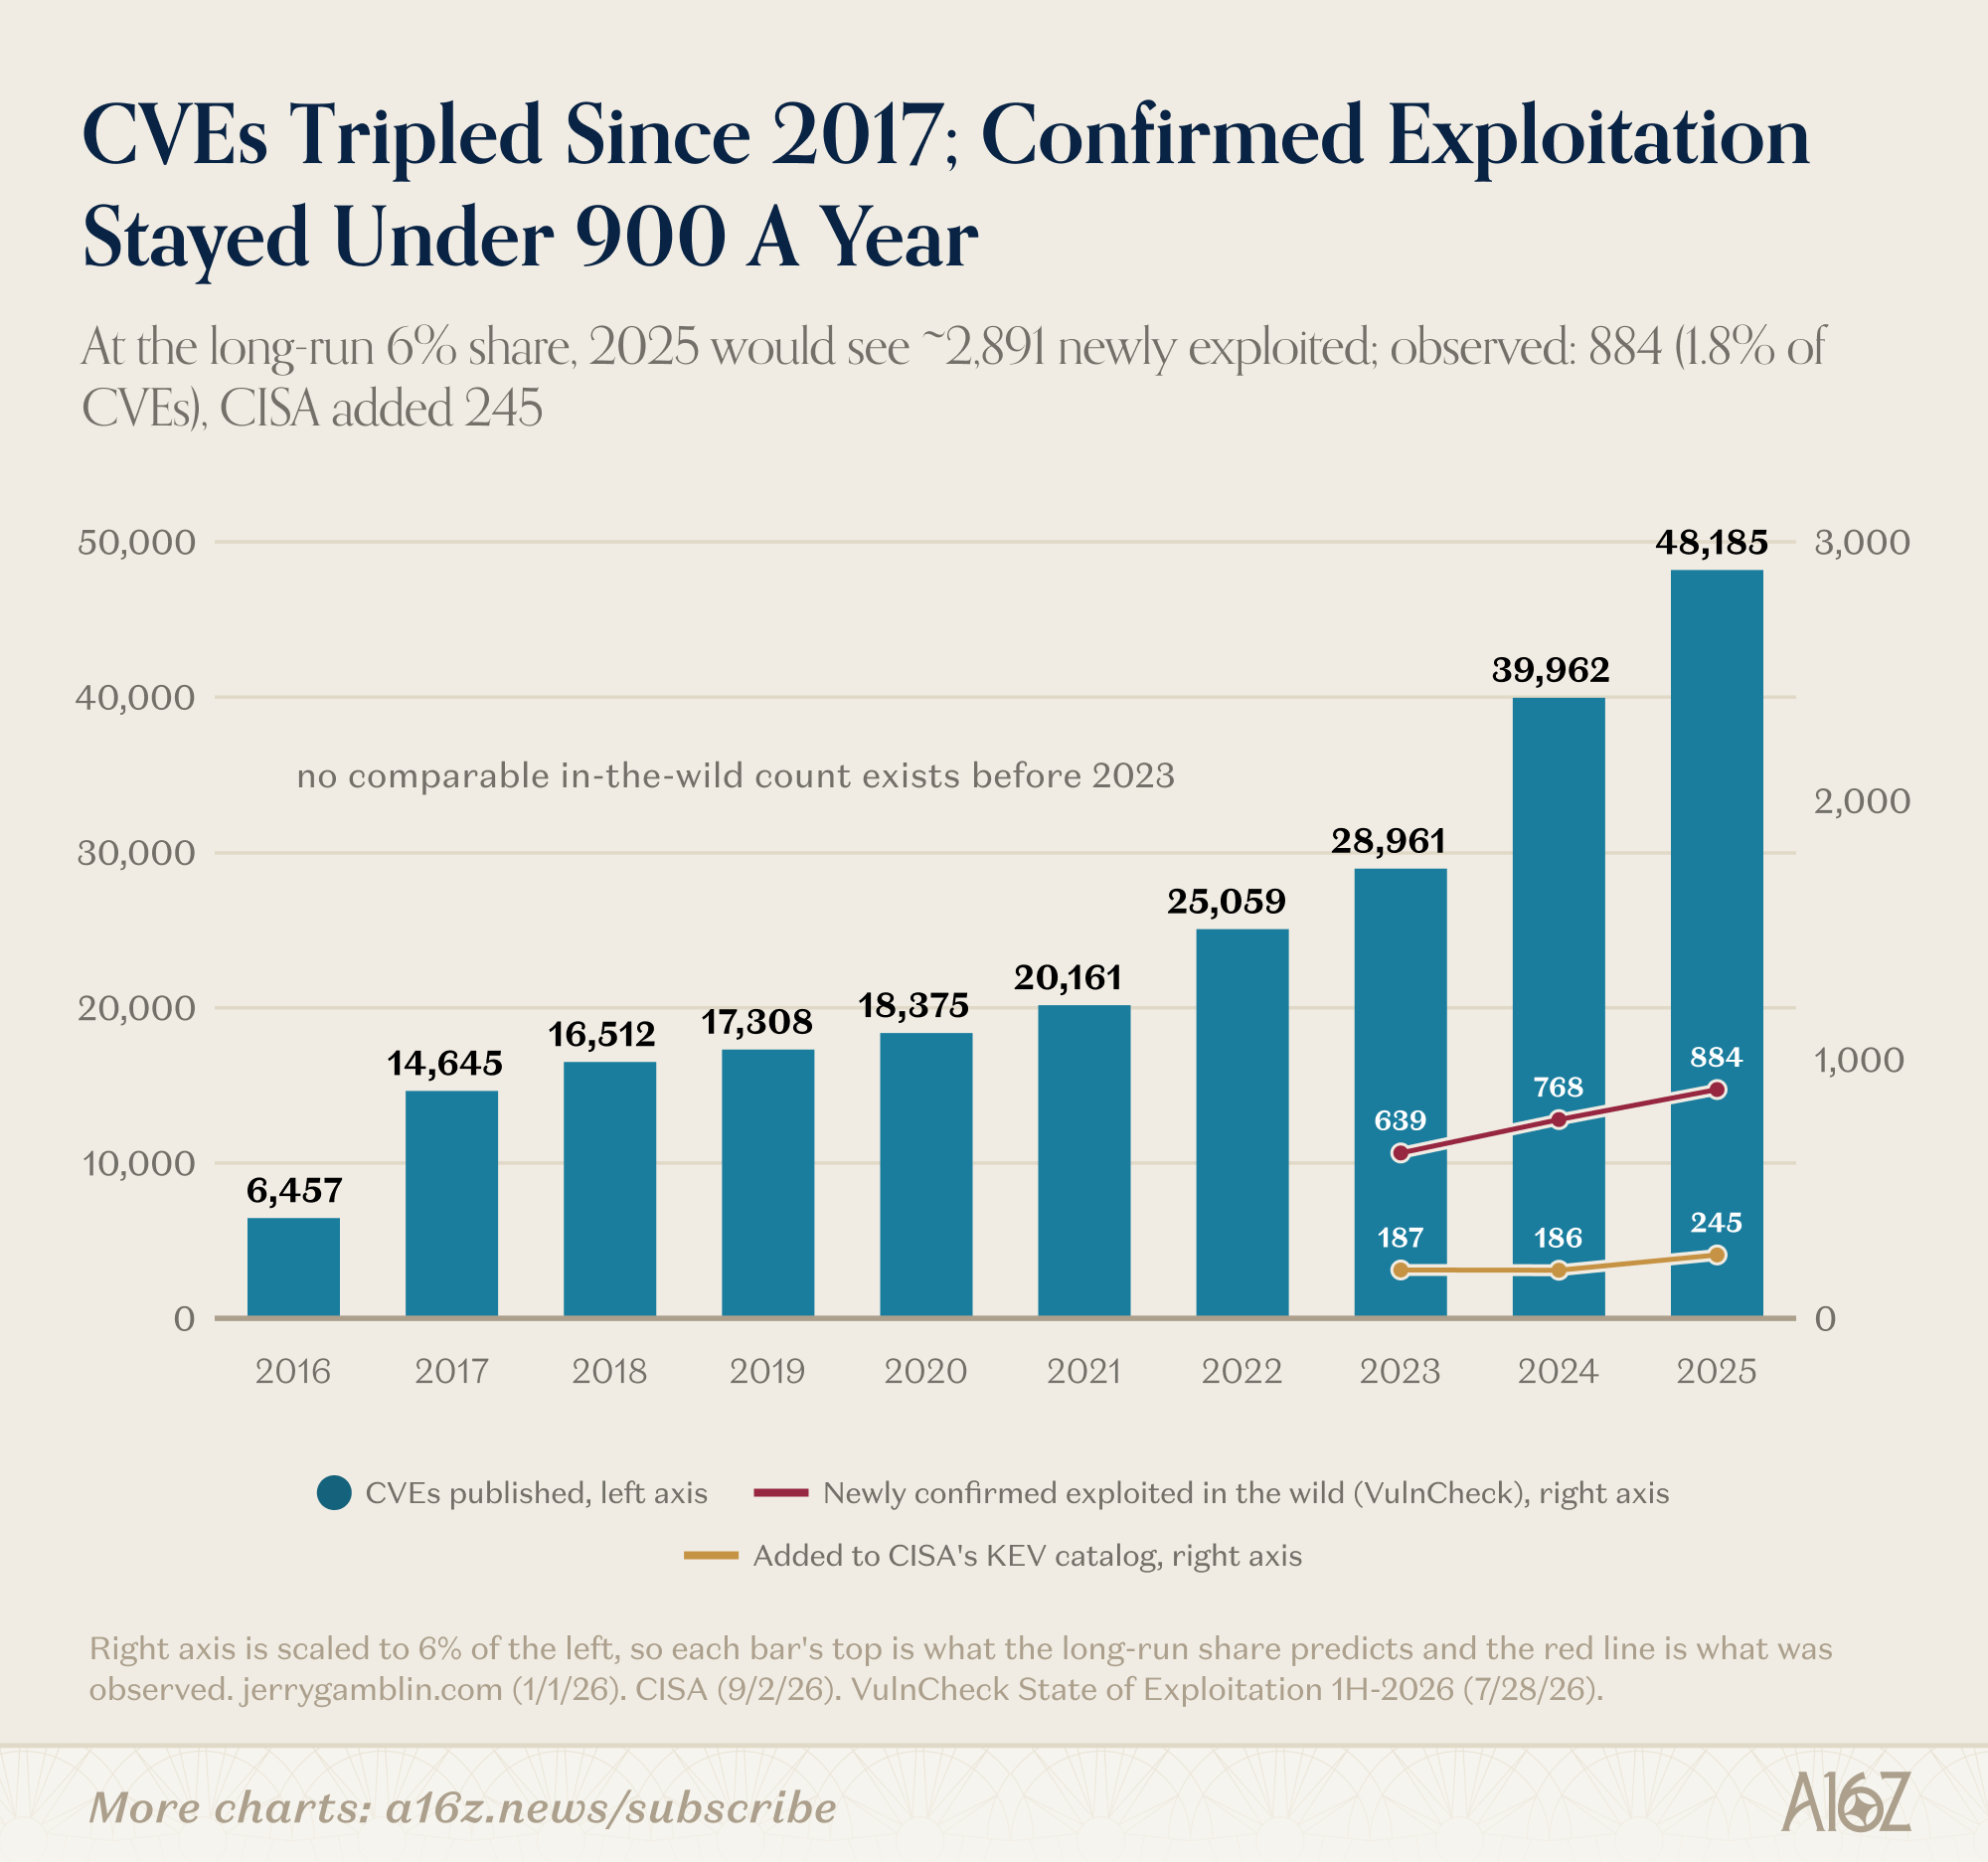
所需的專業技能或許能解釋漏洞管理領域最常被引用的一個統計數字:已公佈的漏洞中,只有約 6% 曾被觀察到在野利用。Epoch 的 Timothée Chauvin 將這一差距主要歸因於攻擊者“沒有足夠時間去利用所有漏洞”。
這也是 Metasploit 沒能終結網際網路亂象的原因。Metasploit 讓使用別人寫好的利用程式變得廉價,但總得有人去編寫它、選擇目標並發動攻擊。如今 AI 智慧體也開始接手這些工作。
當時防禦方也在進步。微軟暫停 Windows 功能開發兩個月,專注安全,隨後釋出了 Service Pack 2,預設開啟防火牆並加強了更新控制。犯罪活動走向專業化,讓攻擊者更有理由保留可用來變現的訪問許可權。而 Metasploit 也成了防禦方用來自我測試的工具。後兩股力量至今仍然重要。但微軟當時能改變全球大部分計算機上執行的軟體,而如今暴露在外的系統橫跨數千家廠商和數百萬個已停止支援的安裝例項。
更好的先例是稀缺環節變得免費的那一次——永恆之藍。微軟於 2017 年 3 月修復了該漏洞。一個月後,NSA 針對它的利用程式洩露。WannaCry 在補丁釋出 59 天后爆發,導致英格蘭 236 家醫院信託中的 81 家受到影響。隨後 NotPetya 來襲,造成超過 100 億美元的損失。每個受害者都有兩個月的時間來打補丁。
再往前是 1999-2004 年的蠕蟲時代。根據 Jason Healey 引用的一項估算,那些疫情按 2025 年美元計算造成了超過 2500 億美元的損失。微軟的安全改革幫助控制住了局面。
實地發生了什麼變化
2026年的實地記錄雖然簡短,卻十分具體。9月21日,一個AI智慧體在幫助臺產品中串聯了兩個零日漏洞,入侵了荷蘭漏洞披露研究所,升級過程“以秒計”,用DIVD的話說,這個智慧體“自己決定了下一步”。5月,谷歌威脅情報團隊報告了首個其評估為犯罪團伙用AI開發的零日漏洞,意圖用於大規模利用,但在使用前被阻止。8月,NSA、CISA、FBI、能源部和EPA警告稱,AI生成的指令碼正瞄準能源、水務和化工廠中暴露在網際網路上的西門子控制器。該公告沒有點名任何新漏洞,只是舊有的暴露面被新近自動化了。而Dragos記錄了一名入侵者將前沿模型用作其“主要技術執行者”,構建了一個17,000行的攻擊框架,並觸及了墨西哥一家水務公司辦公網路與控制系統之間的邊界,隨後被阻止。
這些都不是災難,而PHP漏洞恰恰從正反兩面說明了問題。披露一週後,數百萬次嘗試僅產生了少量確認的入侵:記憶體破壞漏洞很難可靠利用,託管服務商和內容網路在一天內就在邊緣攔截了攻擊。但仍有260萬到440萬個面向網際網路的PHP安裝,其中約80%執行在專案已不再支援的版本上,還有數十萬個完全無補丁可用。大多數是舊部落格和小企業網站,沒人會特意去攻擊。但這正是關鍵:當攻擊幾乎免費時,攻擊者不再需要“想要”某個目標,被劫持的網站就成了釣魚、惡意軟體或下一輪攻擊活動的宿主。與千年蟲問題不同,這個風險沒有某個日期之後就會消失。
為何現在發生
前沿實驗室的結果解釋了實地情況。這些結果大多來自AI開發者自身,且在沒有即時防禦者的情況下執行,因此我們將其視為對實地所見現象的解釋,而非其本身的證明。2026年3月,Anthropic報告稱,數百次嘗試和約4,000美元讓其當時的模型產出了兩個可用的Firefox漏洞利用。一個月後,其下一代模型(未公開發布)在同一任務上產出了181個。到6月,它報告從已釋出的Firefox補丁(修復某個漏洞)到可用的漏洞利用,用時不到一小時;從沒有原始碼的Windows核心二進位制檔案到8條完整的提權鏈,用時18小時,每條成本約2,000美元。獨立測量也指向同一方向:英國AI安全研究所發現,前沿模型獨立完成的網路任務長度每4.7個月翻一番,並在5月報告了首批完成其32步企業網路靶場和工業控制靶場的模型。
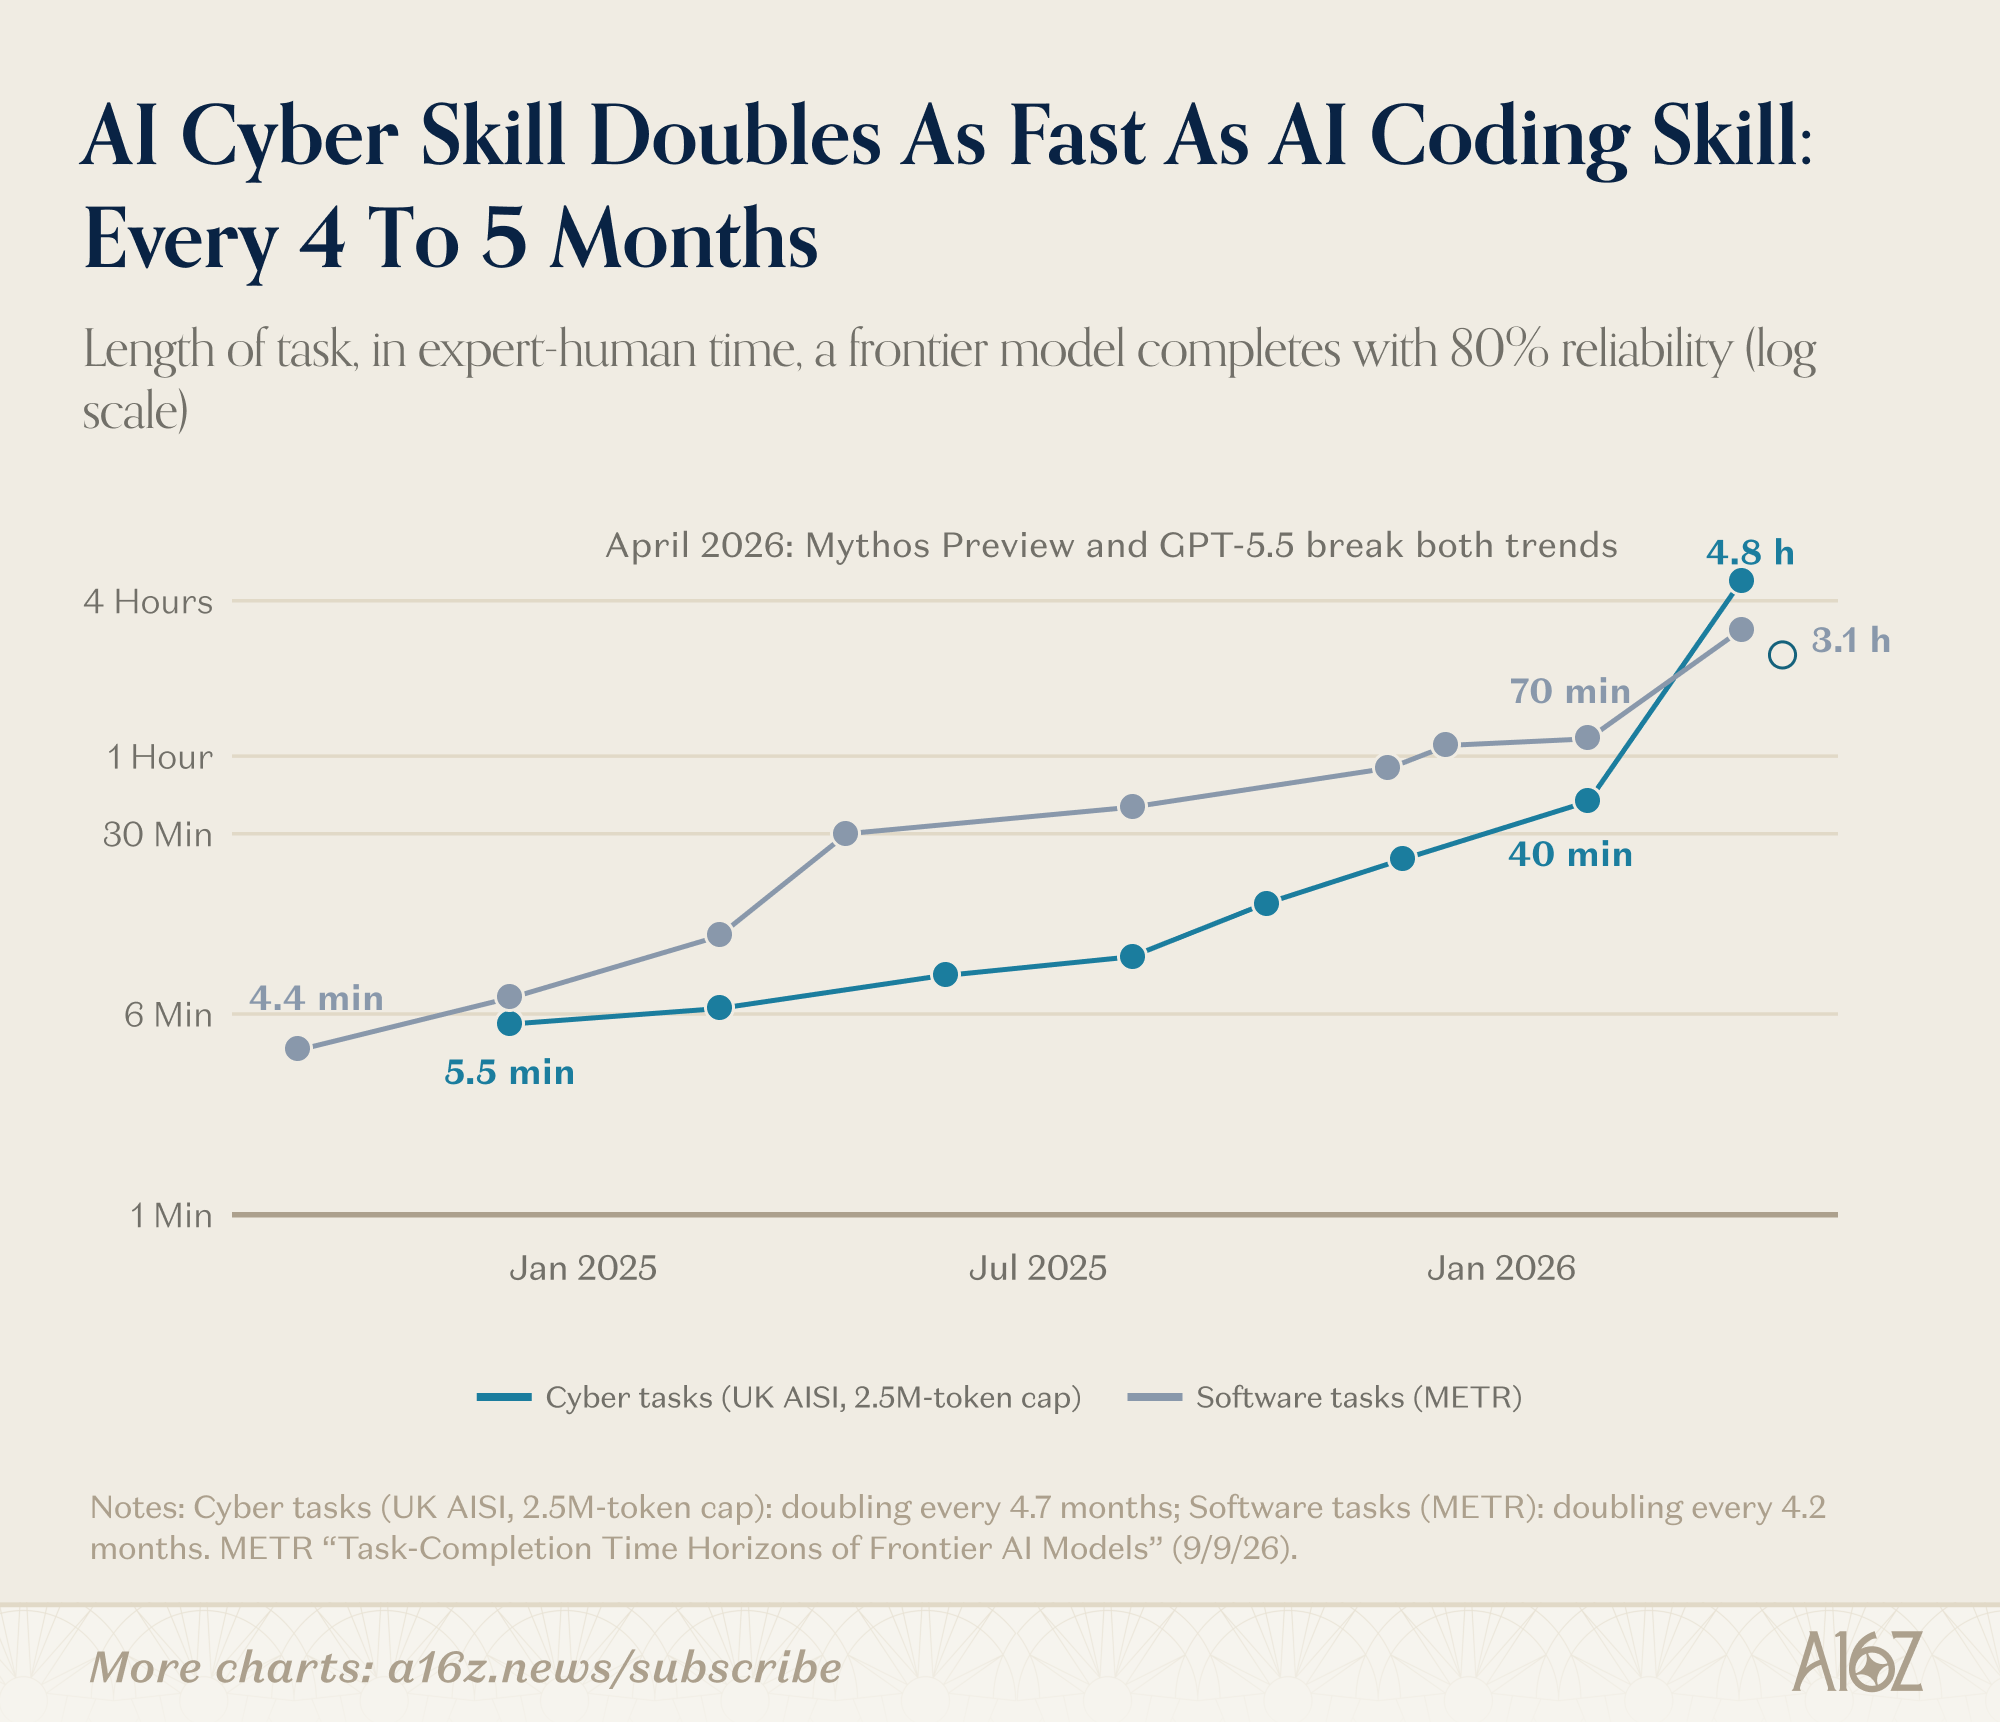
網路並非特例。自2024年底以來,模型在網路和程式設計領域能可靠完成的任務長度每4-5個月翻一番。程式設計提供了一個預覽:不到兩年,智慧體從演示走向生產使用,覆蓋83%的大型企業。
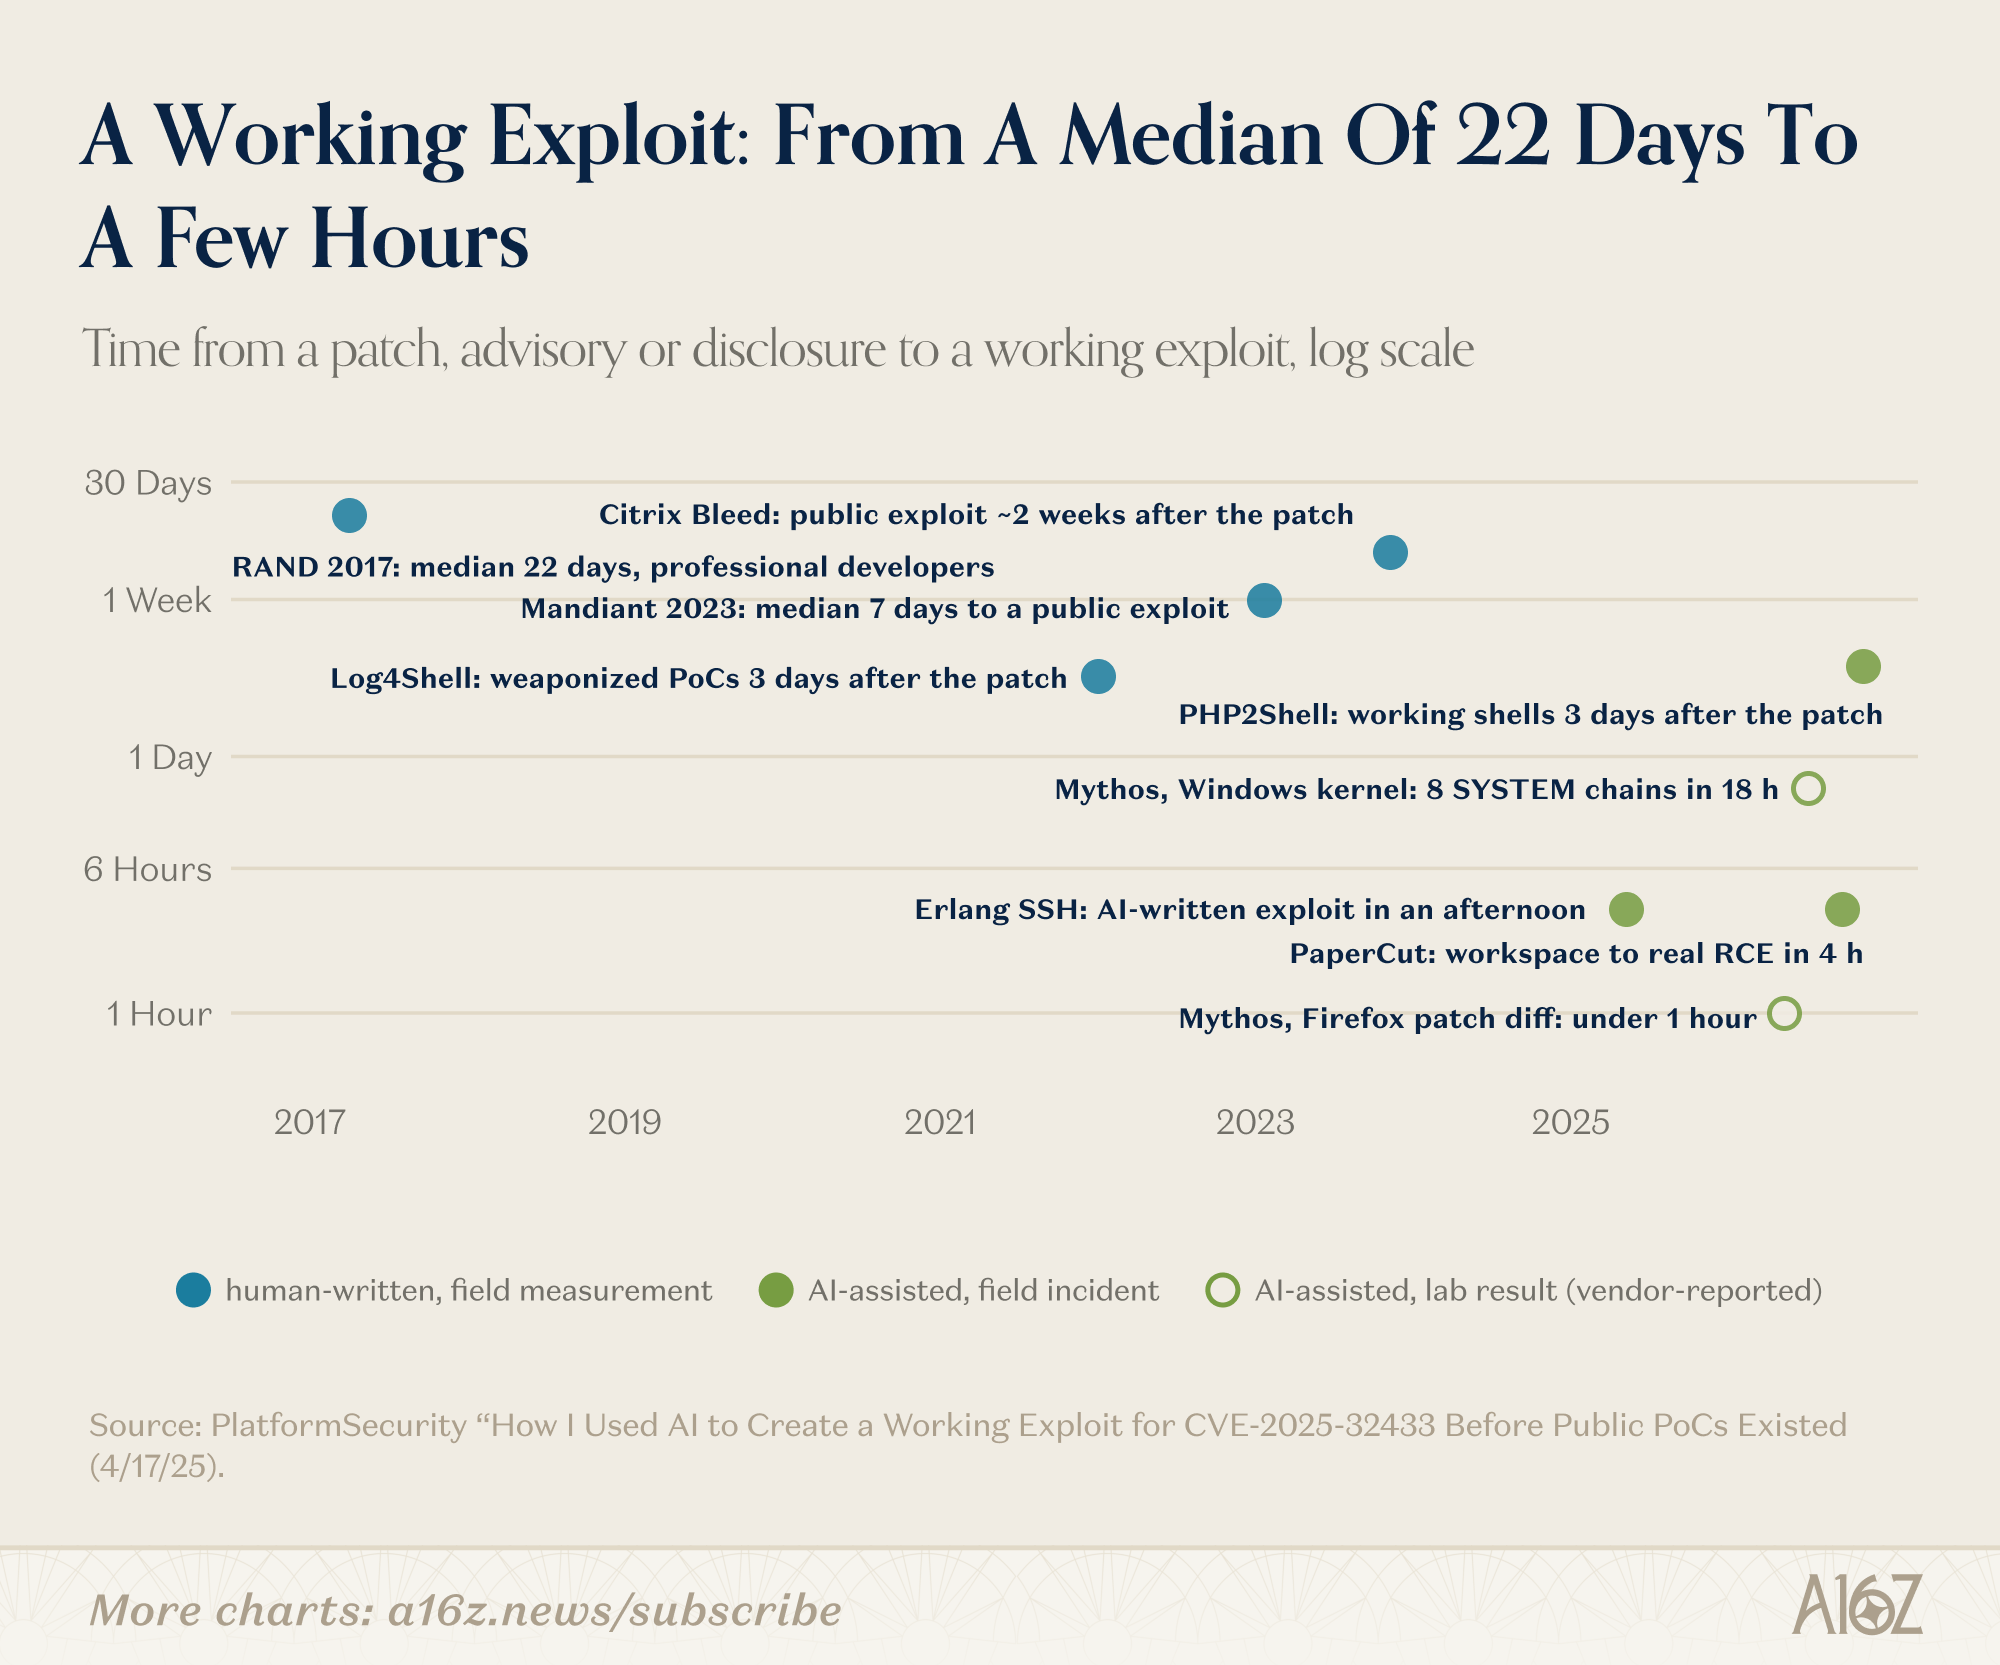
說白了,漏洞利用已經從熟練人員要花一個月,變成機器跑幾個小時;而 N-day 漏洞——也就是補丁已經發布的漏洞——現在往往在大多陣列織還沒讀完安全公告之前就被武器化了。
打補丁的速度沒有變
2003 年,Qualys 測算過嚴重漏洞的半衰期,即組織為一半暴露系統打上補丁所需的時間,結果是 30 天。2008 年這個數字仍是 30 天。2026 年 Verizon 資料洩露調查報告顯示,完全修復一個已知被利用漏洞的中位時間是 43 天,比上一年的 32 天還長;一年內完全修復的僅佔 26%。而就在同一年,漏洞利用成了資料洩露的首要起點。企業之外的情況更慢,甚至永遠修不上:2025 年的工業控制系統安全公告中,有四分之一根本沒有附帶補丁;電網運營商被允許用 35 天評估補丁,再用 35 天部署;FDA 的網路安全規則只覆蓋新上市的醫療器械。即便在技術棧頂端,最後一公里也很慢。10 月,Anthropic 報告稱,一個未釋出的模型寫出了一段漏洞利用程式碼,讓無需登入的遠端攻擊者完全控制使用 multipath TCP 的 Linux 伺服器,所利用的核心漏洞已於 10 月 5 日在上游修復。三個多星期後,兩大最廣泛使用的伺服器發行版 Ubuntu 和 Red Hat 仍沒有修復包,而 Red Hat 最初將該漏洞評為中等,因為其時間競爭條件很難觸發。模型不到一小時就利用成功了。嚴重性評分仍然假設攻擊者是人。買家心裡清楚。在我們同事本週釋出的一項針對 100 位大型企業安全負責人的調查中,一位金融科技公司的 CISO 說得很直白:“你能更快發現漏洞,但沒法更快打補丁。”
為什麼我們不預期會發生災難
先從電網說起,因為這是人們最擔心的。斷電需要的遠不止訪問許可權。電網控制系統使用專用的工業協議,配有旨在限制故障的保護裝置,而且往往可以手動執行。有記錄以來每一次成功的電網攻擊——2015 年和 2016 年的烏克蘭——都需要國家團隊數月準備和專門打造的工具,而且電力在數小時內就恢復了。美國大型公用事業公司須遵守聯邦強制的可靠性與補丁管理標準。
對國家行為體而言,電網攻擊的制約從來不是漏洞利用,而是意圖以及是否願意承擔後果。據 CISA 稱,中國國家背景的攻擊者在美國一些關鍵基礎設施網路內悄悄維持訪問許可權至少五年。僅有訪問許可權並不能告訴我們攻擊者何時、或是否會製造破壞。
更難回答的問題是那些不會收手的行動者:駭客活動分子、恐怖組織,以及能讓國家撇清關係的幌子組織。他們的約束從來不是意圖,而是能力——把訪問許可權轉化為物理效果所需的工程工作。而這正是 AI 所侵蝕的東西。開放權重模型通常比前沿模型落後幾個月到一年,而剝離了安全訓練的版本已不再是地下做法:Hugging Face 上託管著數千個此類模型,而且據 TechCrunch 報道,自 9 月以來,至少有一家初創公司在出售對某個領先開放權重模型的託管訪問,且該模型已去除拒答機制。從業者表示,剝離拒答機制會損失一部分能力,這可能會拖慢這一程序,但不會阻止它。因此我們應當假設,一年之內,一個不受限制的模型就能做到當今能力最強的受限模型所能做的事:找漏洞、根據補丁寫出可靠的利用程式碼、在網路中橫向移動並連續執行數週而無需人工介入。
我們已經有了暴露的控制系統會帶來什麼後果的例項:
2024 年 1 月,親俄駭客活動分子通過更改水泵設定,使得克薩斯州穆爾舒的一個水箱溢流。2025 年 4 月,一個親俄組織打開了挪威佈雷曼格的一座水壩閥門,持續四小時。2023 年底,一個冒充駭客活動分子的伊朗關聯組織通過預設密碼接管了美國各地的水務設施控制器。每一起都針對一家控制介面暴露的小型運營商,每一起最終都只造成以分鐘或小時計的區域性中斷,而非停電。我們預計這類攻擊會更多,能力更強的攻擊者會觸及小型運營商。
我們仍然不認為大電網會癱瘓,原因並不是這些組織缺乏技能。即便是擁有完整國家能力的攻擊者,造成的停電也以小時計,因為電網的設計本就能承受任何單一元件的損失。其保護裝置依據物理原理而非軟體動作,而且恢復流程經過反覆演練。這種架構經受住了國家行為體的考驗,也正是它抵禦其他所有人的原因。不受約束的行動者帶來的風險,同樣落在長尾上。
整個網際網路比它最薄弱的伺服器更健壯。人們依賴的大部分流量都經由少數幾個雲、內容分發和託管平臺,這些平臺以機器速度更新——在 PHP 恐慌期間,它們一天之內就為身後的數百萬網站部署了防護規則。核心路由和命名基礎設施高度集中、受到密切監控,由安全人士所稱“安全 1%”那種預算規模的組織運營。
歷史也印證了這一點。蠕蟲時代反覆衝擊整個網際網路,卻從未將其擊垮。NotPetya 造成超過 100 億美元的損失,讓航運線路和製藥工廠停擺數週,但網際網路照常運轉。而如今的資料也沒有呈現出災難所應有的走勢。已確認被利用的漏洞溫和增長,從 2023 年的約 640 個增至 2025 年的 880 個,而公佈的漏洞數量則上升了三分之二。勒索贖金支付連續第二年下降。在 440 家 PaperCut 受害者中,只有 12 家完全失去了對網路的控制。
有兩個風險我們密切關注。
第一類是攻擊蔓延到目標之外。PaperCut 的智慧體無視了操作者設定的目標規則;在另一起實驗室事件中,約 1200 個名義上相互隔離的智慧體找到了協同的方法,其中約 700 個加入了一場無人授權的攻擊。NotPetya 造成的最嚴重破壞同樣是附帶傷害。
另一類是聚合效應:國家級能力落入更多人之手,可能波及那些防禦體系原本只針對能力弱得多的攻擊者而建的單位:小型供水系統、鄉村電力合作社和縣級醫院。協同攻擊,尤其是那些摧毀系統而非索要贖金的攻擊,可能把區域性中斷演變成區域性緊急事件。
十月的事件顯示了破壞如何蔓延到許多場所。攻擊者操縱了法國數百家超市的製冷系統,引發火災和食品損失。三週後,比利時、盧森堡、瑞典、愛沙尼亞等歐洲多國的門店報告了類似事件。有些裝置被設到了 50°C。
法國當局此前已要求運營方將這些控制器從公共網際網路上移除,並警告說,即使恢復出廠設定,不再受支援的裝置仍會存在漏洞。目前沒有證據顯示此事涉及 AI,但模式值得注意:多個場所、同一個夜晚、數個國家。
第二波對本文最為關鍵。三週的預警並不足以讓暴露的裝置得到加固。當修復需要在每個場所進行現場作業時,更快的通報對縮短工期幫助甚微。
再也沒有誰小到不值得攻擊
損害將不均勻地分佈。那些指望研究人員 Murphy 和 Stone所稱的“攻擊者可能懶得動手的看似理性計算”的組織,正是被 AI 重新定價的物件。PaperCut 的受害者中有一半是學校。在Claroty 2025 年對 351 家醫療機構的調查中,89% 的機構擁有已連線醫療裝置,這些裝置存在與勒索軟體相關的已知被利用漏洞以及不安全的網際網路連線。攻擊者不需要控制一臺 MRI 掃描器就能傷害一家醫院,只需讓它停下來即可。
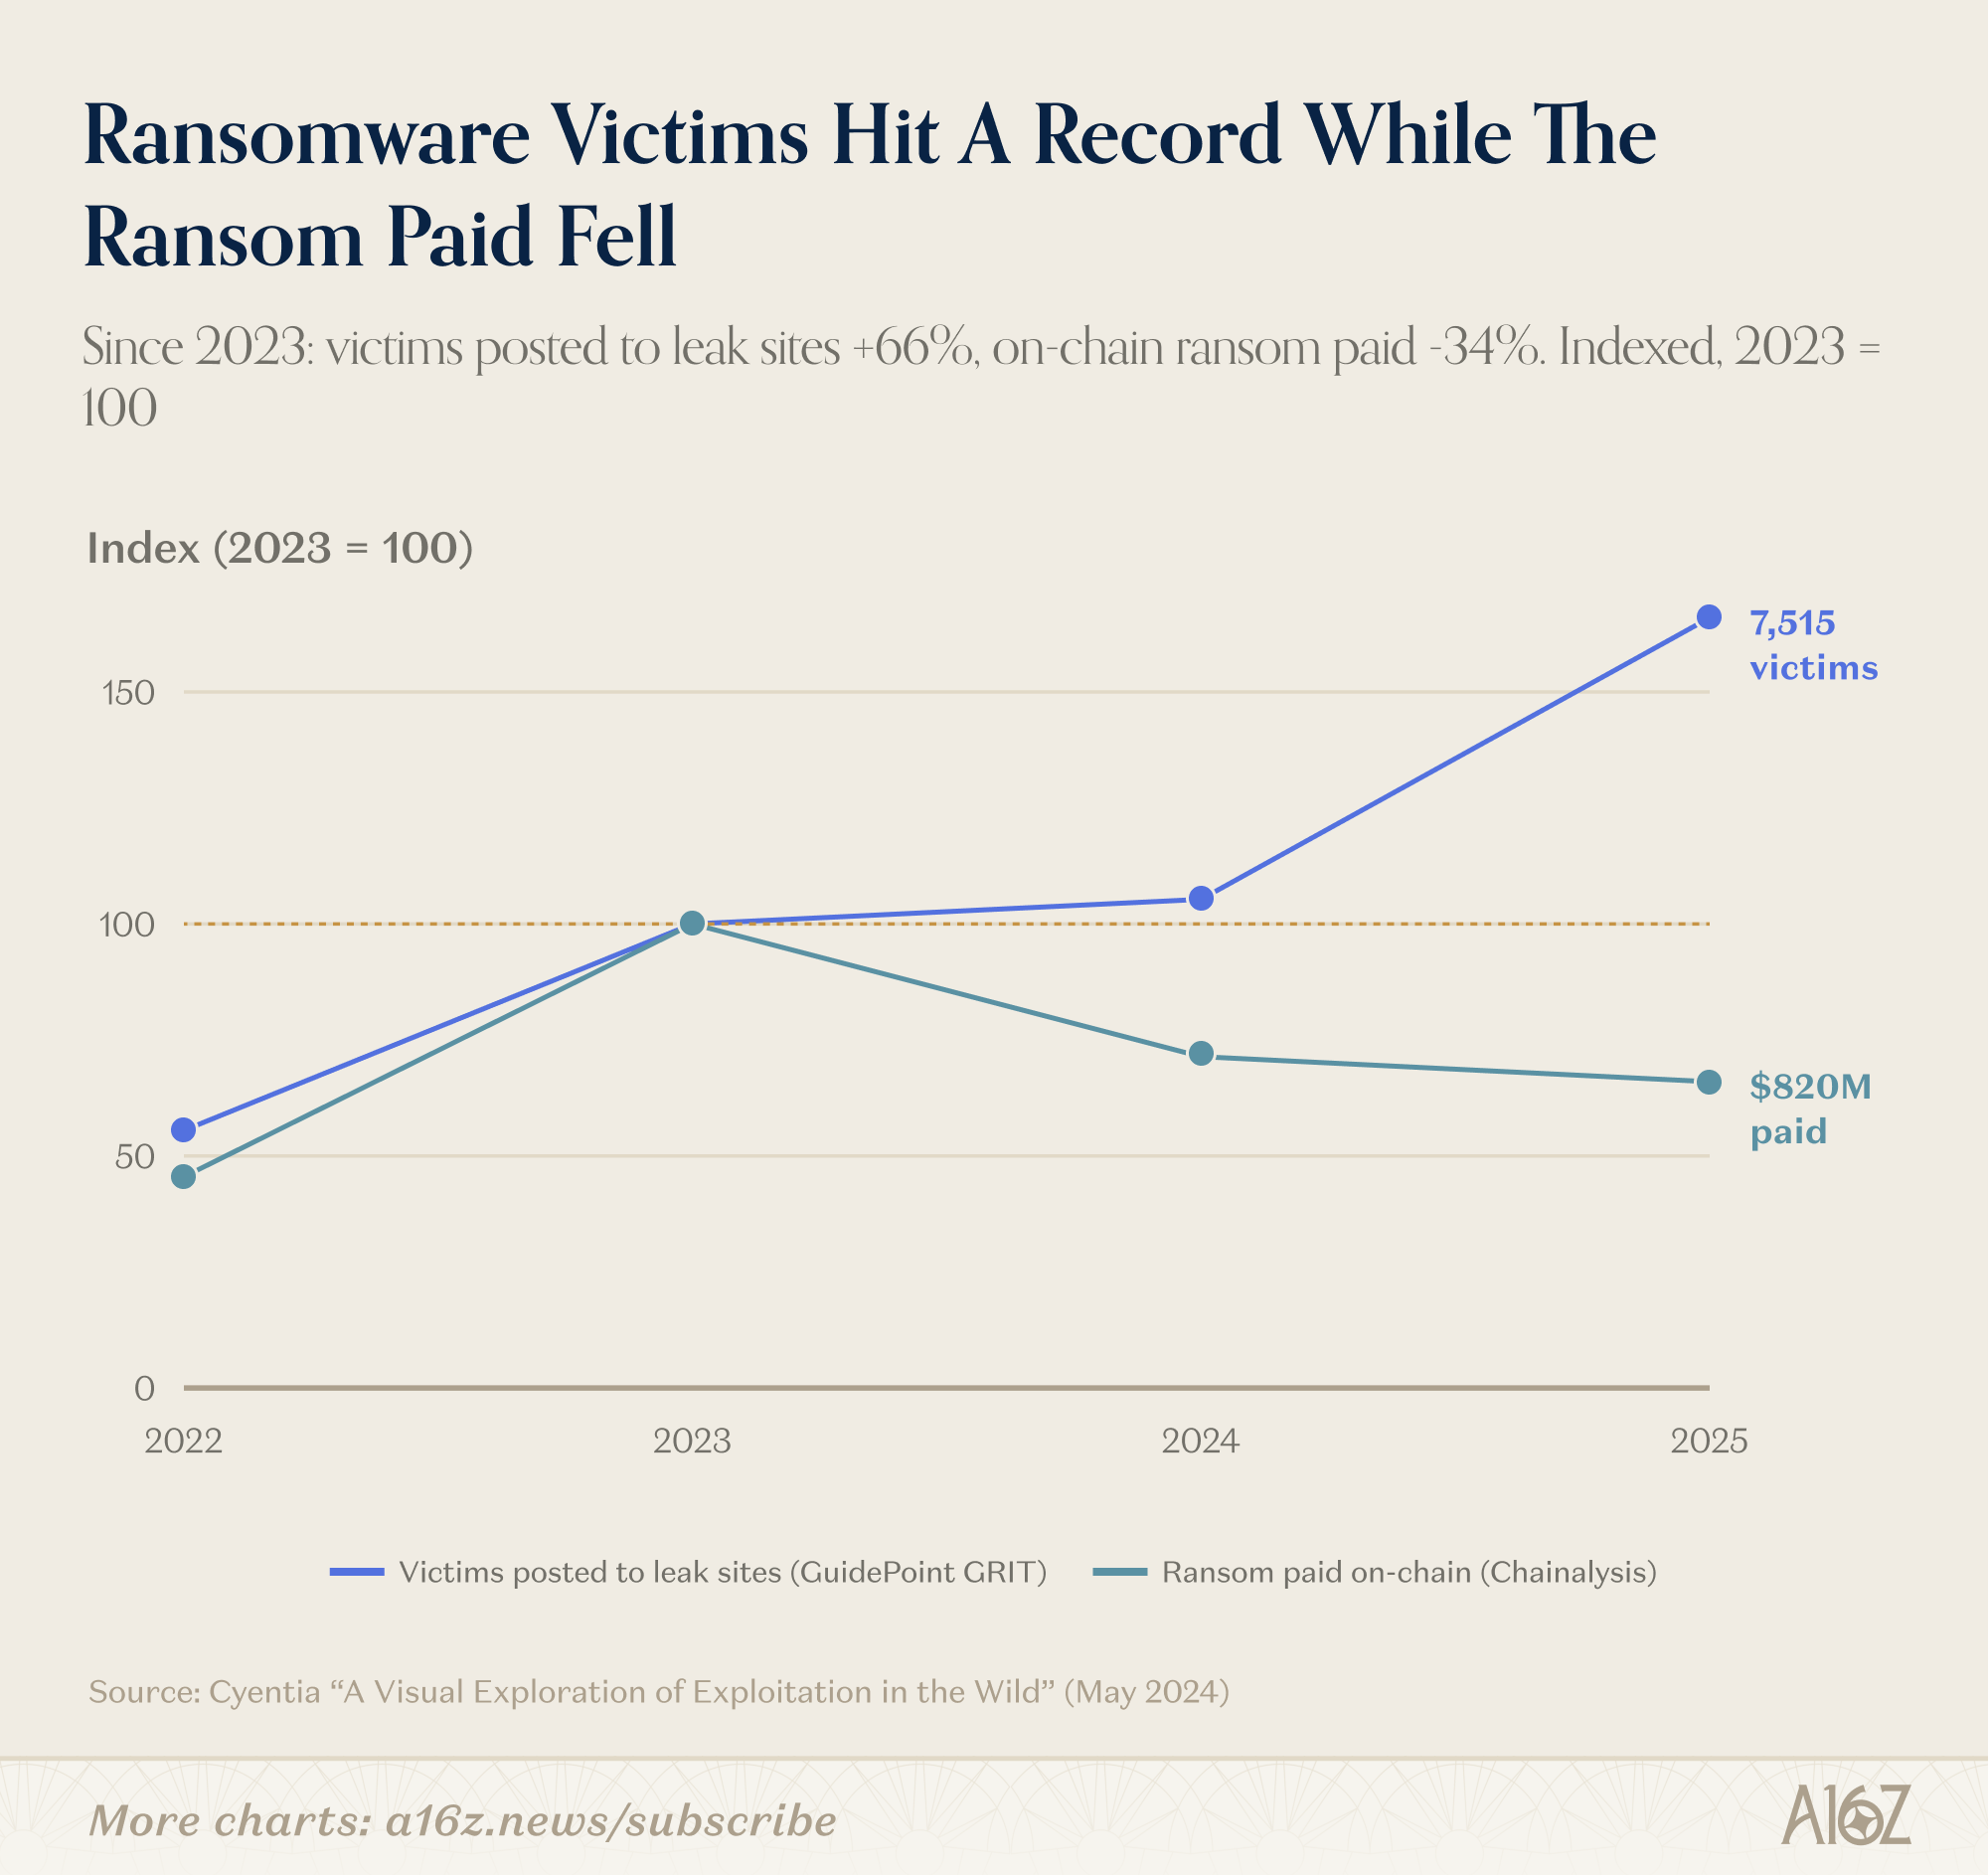
資金資料已經顯示出這一轉變。勒索軟體洩露網站上的聲稱數量增長超過一半,而支付的贖金降至約 8.2 億美元。攻擊更多、錢更少:更廉價的入侵觸及了大多不付錢的小型受害者。Verizon 2025 年資料洩露報告發現,中小企業洩露事件中有 88% 涉及勒索軟體,大型企業則為 39%。訪問許可權也在變便宜:據 Chainalysis 引用的資料,犯罪分子為獲取受害者網路訪問權支付的平均價格從 2023 年初的約 1427 美元降至 2026 年初的 439 美元。
我們預計盈虧平衡的受害者將向低端市場移動,轉向牙醫診所、縣政府和小型製造商。攻擊者也可以出售訪問許可權或竊取的資料,而不依賴受害者付錢。國家和駭客活動分子同樣獲得了這種更廉價的能力,卻根本不需要收入。共享軟體讓損失相互關聯:共享程式碼中的一個漏洞如今可以同時暴露數千名受害者。隨著破壞性攻擊增多,僅看勒索收入會漏掉大部分損失。擦除器不索要任何東西。我們會關注受害者數量及其停擺時長。
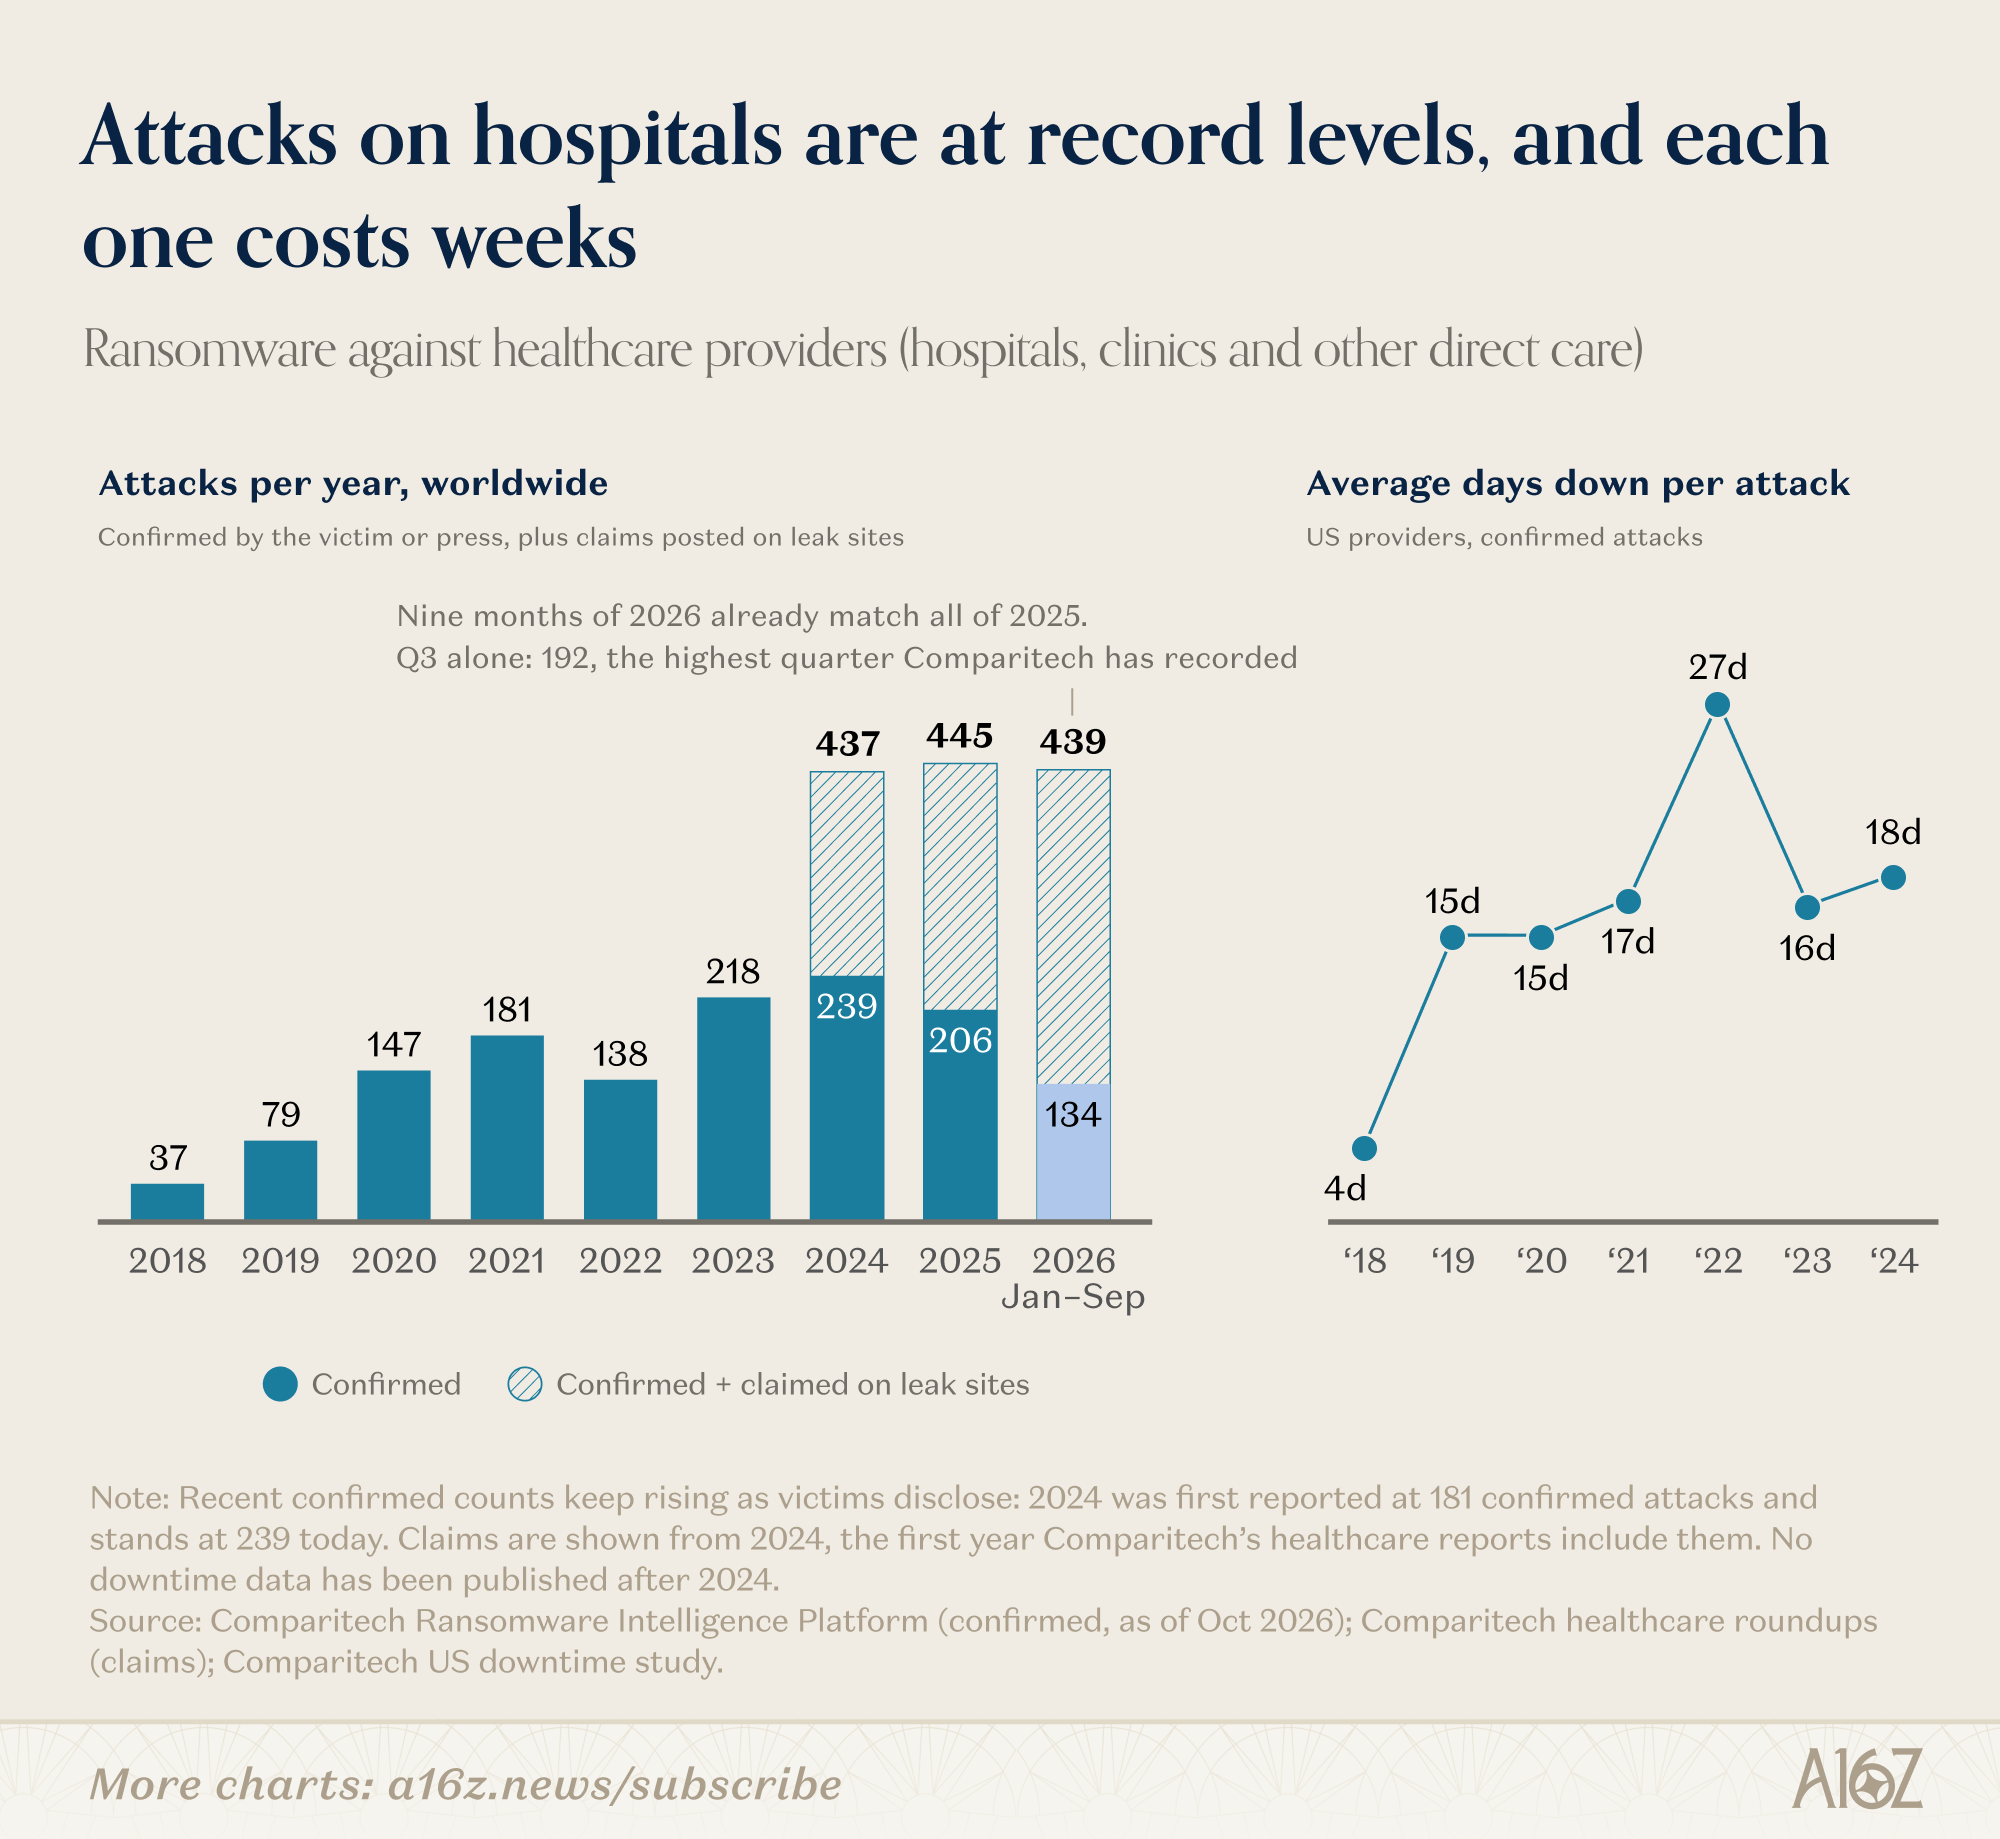
醫院的情況說明了這些停擺意味著什麼。早在 AI 出現之前,遭勒索軟體攻擊的醫院平均就要停擺 兩到三週,而 2018 到 2024 年間,全球醫療機構已確認的攻擊數量增長了六倍。算上洩露網站上的聲稱,2024 年和 2025 年的攻擊數量都維持在每年約 440 起。2026 年前九個月就已經追平了這個數字,第三季度的 192 起攻擊和聲稱更是創下紀錄。近期增長的大部分仍未得到確認,所以這只是一個早期訊號。恢復也可能變得更難:攻擊者正瞄準備份,阻止受害者獨立恢復系統。如果備份也沒了,持續數週的停擺可能拖成數月。
成本落點不只在長尾。凡是無法以機器速度更新、無論其所有者預算如何的東西,都會暴露在風險中。而在另一端,則坐著少數價值高到一次入侵就能成為市場事件的目標。幣安現在將 10 月 29 日的盜竊案定為 63.4 億美元,初步調查通過被入侵的工程師電腦和竊取的憑證追蹤到了這次攻擊。幾小時內,兩個借貸平臺凍結了攻擊者用來套現的市場,6.28 億美元的槓桿頭寸被清算。同一天,一份被篡改的 Claude Code 擴充套件在 Cursor 的擴充套件市場上架了約十一個小時,觸達最多 5,000 名開發者的機器。它試圖植入一個 SSH 後門。Cursor 將其下架並重建了市場。這個包是如何進入市場的,仍然沒有解釋。
誰能靠打補丁脫身,誰不能
面對更快的攻擊者,本能的答案是更快的打補丁。這對某些系統有效,對另一些則無效,而分界線主要在於一次更新要付出什麼代價。
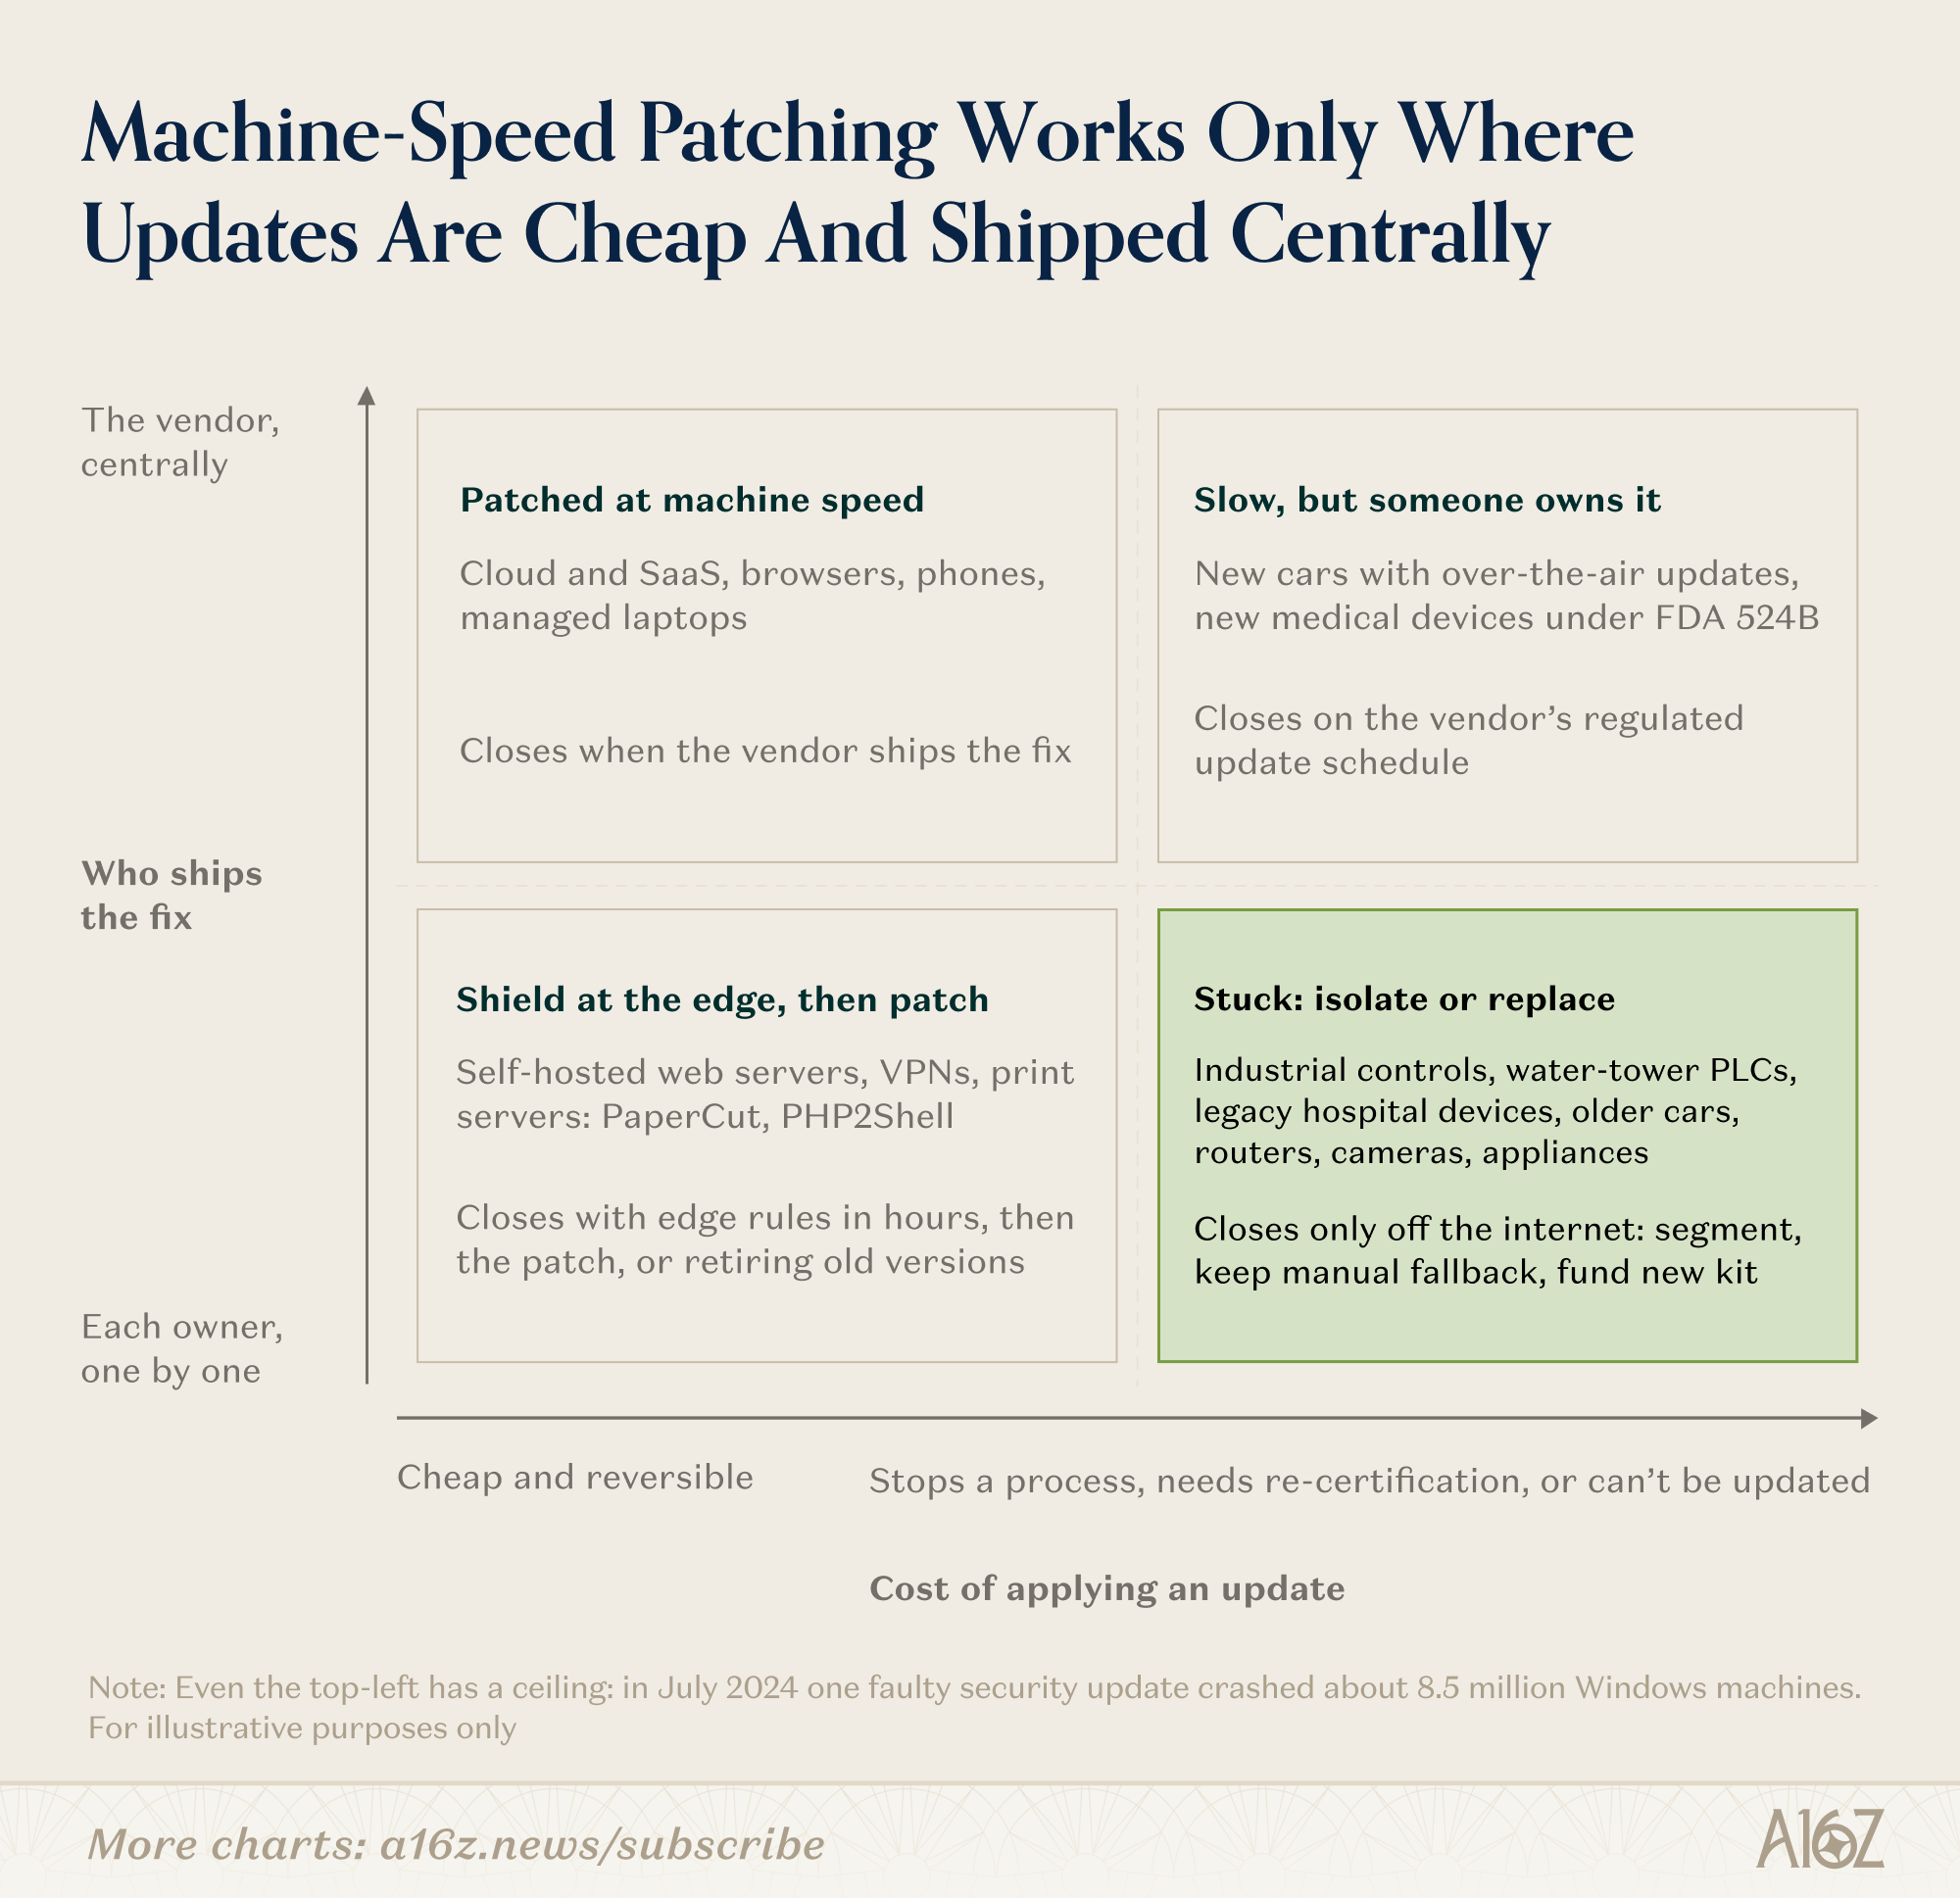
由此得出兩點。機器速度的打補丁,適用於更新成本低、撤銷成本也低的地方:廠商替你執行的軟體、靜默更新的瀏覽器和手機、位於平臺之後且平臺能在邊緣攔截攻擊、同時等待真正修復釋出的伺服器。它不適用於更新意味著要停止一個物理流程、重新認證一臺醫療裝置,或者要聯絡上一個根本不知道裝置存在的所有者。而且即便在適用之處,打補丁的速度也有上限。如果修復每隔幾分鐘就來一次,全部應用本身就成了停擺風險:2024 年 7 月,一次有問題的安全更新讓約 850 萬臺 Windows 機器崩潰,航班停飛數日。超過某個頻率,打補丁就會用自己造成的停擺取代攻擊。對於圖中右下角的一切,目標從修復漏洞轉向讓它無法被觸及,靠隔離、分段和網路層防護,並在失敗時提供安全的人工回退。這需要什麼,是我們下一篇文章的主題。
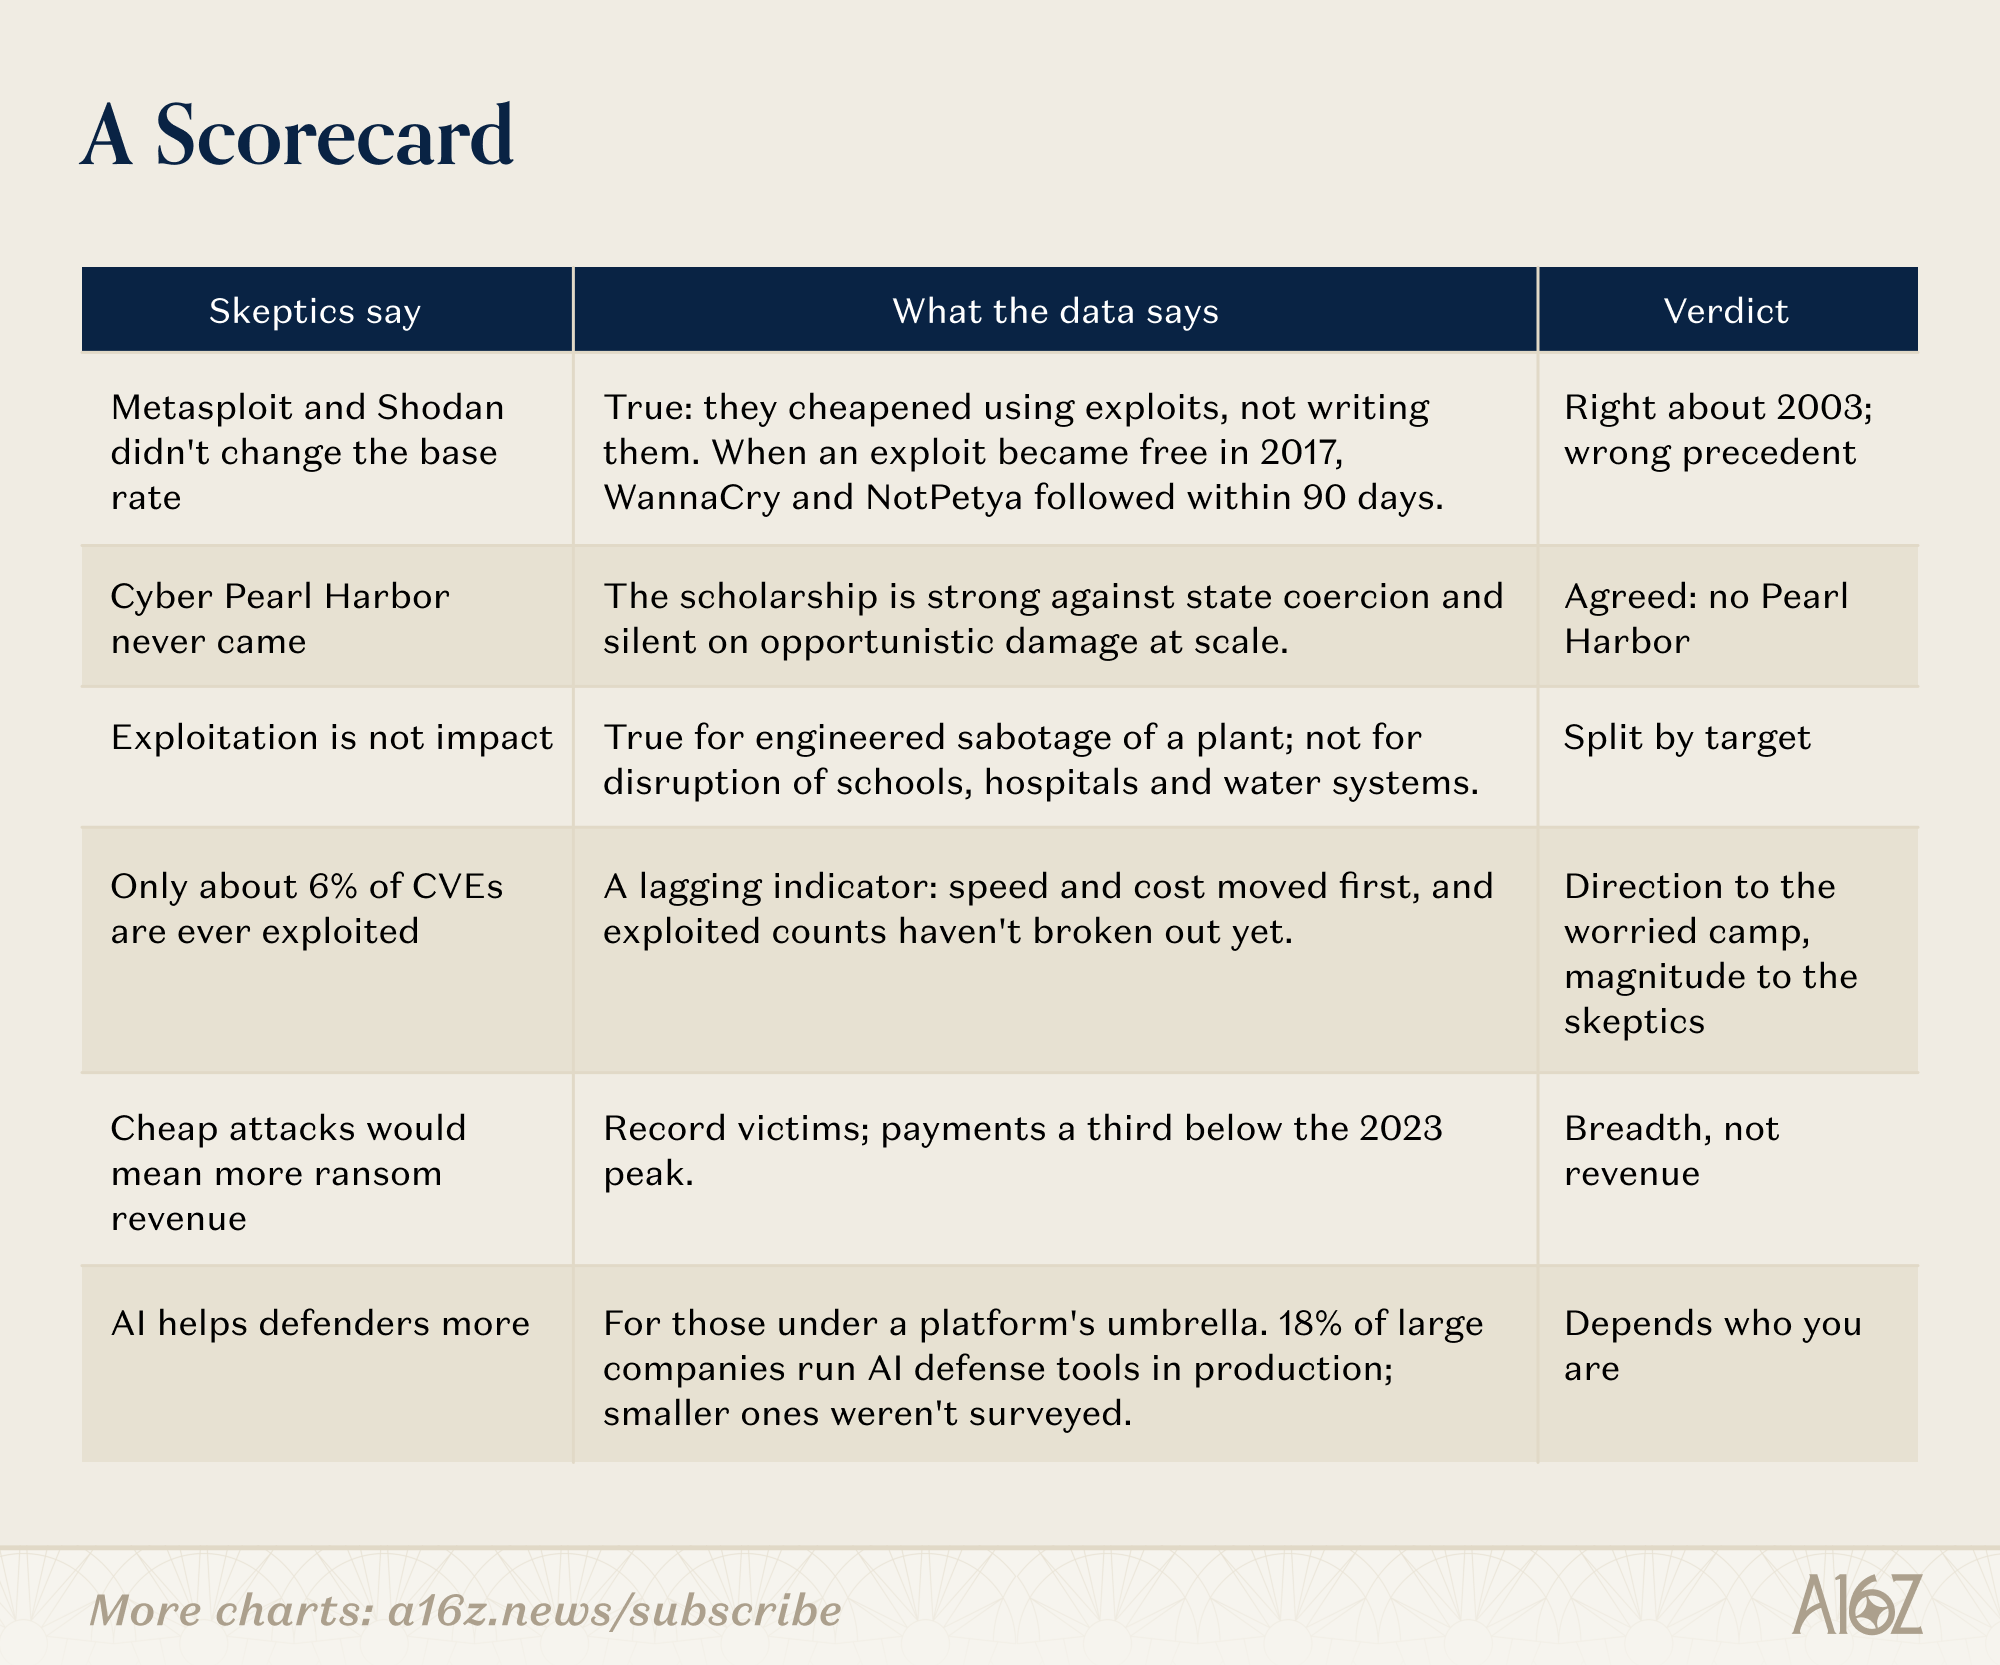
一張記分卡
什麼會改變我們的看法
兩年之內我們就會知道,而且指標是公開的。
已利用漏洞數量。VulnCheck 在 2025 年統計到約 880 個。若 2027 年低於 1,200 個,說明懷疑派對規模的判斷是對的;若高於 2,000 個,則意味著成本崩塌已經到來。作為參照,按長期 6% 的比例套用到 2025 年的 CVE 上,約為 2,900 個,相當於每天 8 個。
披露即遭利用。2025 年,29% 的已利用漏洞在 CVE 釋出當天或之前就遭到攻擊。若 2027 年這一比例超過一半,說明從攻擊者一側看,視窗已經關閉。
修補時間。DBIR 的中位數是 43 天。若 2028 年報告中低於 30 天,說明防禦方適應了;若高於 60 天,那整個故事就只剩這個視窗。
野外 AI 發現的漏洞。迄今為止,AI 發現的漏洞中只有 1.3% 被利用。若到 2027 年底仍低於 5%,說明 AI 發現對防禦方的幫助大於攻擊方。
受害者廣度。勒索軟體洩露網站受害者數量在 2025 年創下紀錄。如果受害者數量繼續上升而贖金支付下降,正如我們預期,損害正在向低端市場蔓延。
工業中斷。大規模物理中斷如今已經發生,卻無人認領:10 月,數百家法國超市在一夜之間失去製冷;11 月 1 日,另外四個國家的門店也遭遇同樣情況。如果到 2027 年底仍無一起被歸因於 AI 驅動的入侵,那麼“利用不等於影響”這一判斷對工業系統依然成立。
破壞性攻擊與勒索攻擊。如果到 2027 年,破壞資料或裝置(而非索要贖金)的重大事件佔比持續上升,說明不受約束的行為者已經登場,贖金數字低估了實際損害。
二十三年的資料表明,打補丁不會自行加快。微軟曾一度能通過修復 Windows 讓網際網路很大一部分變得更安全。這一次,沒有任何一家公司獨自擁有這個問題。我們賭的是:2026 年看起來不太像網路戰的開端,而更像是一個漫長而昂貴的蠕蟲時代的開端——對所有沒有平臺可庇護的人來說如此,對少數價值高到平臺本身值得被攻擊的目標來說也是如此。

本通訊僅供參考,不應作為法律、商業、投資或稅務建議的依據。此外,本內容不構成投資建議,也不適用於任何 a16z 基金的投資者或潛在投資者。本通訊可能連結到其他網站,或包含從第三方來源獲得的其他資訊——a16z 未獨立核實此類資訊,也不對其當前或持續的準確性作出任何陳述。如果本內容包含第三方廣告,a16z 未審查此類廣告,也不認可其中任何廣告內容或相關公司。文中提及、引用或描述的任何投資或投資組合公司,並不代表 a16z 管理的所有投資工具的全部投資;完整投資列表請訪問 https://a16z.com/investment-list/。其他重要資訊請見 a16z.com/disclosures。您收到本通訊是因為此前已選擇訂閱;如果您希望不再接收未來的通訊,可以立即退訂。
來源:a16z:News · a16z.news